Chaque transaction par carte bancaire expose votre entreprise à des risques de fraude qui peuvent coûter cher, tant financièrement qu’en termes de confiance client. En Afrique de l’Ouest, où les paiements en ligne connaissent une croissance explosive, sécuriser ces transactions n’est plus une option mais une nécessité stratégique.
Heureusement, des solutions comme kkiapay permettent aux e-commerçants et entrepreneurs d’intégrer des systèmes de paiement sécurisés via API, protégeant ainsi chaque transaction par carte bancaire tout en simplifiant l’expérience utilisateur. Ce guide vous dévoile les pratiques essentielles pour blinder vos paiements en 2026, réduire la fraude et rassurer vos clients à chaque achat.
Introduction au paiement CB en 2026
Le paiement par carte bancaire s’utilise aussi bien en boutique qu’en ligne. Sa rapidité, sa traçabilité et son acceptation internationale en font un moyen de règlement central pour les achats du quotidien, les abonnements et les ventes à distance. En Afrique de l’Ouest, son développement accompagne celui du e-commerce, tout en coexistant avec le mobile money et les portefeuilles numériques.
Les données récentes de la Banque de France montrent que la sécurité progresse, sans faire disparaître le risque. En 2025, le taux de fraude sur les cartes émises en France a atteint son plus bas niveau historique, à environ 0,047 %, tandis que le montant total de la fraude aux moyens de paiement a dépassé 1,2 milliard d’euros. Cette différence rappelle qu’un faible taux appliqué à un volume important peut encore représenter une perte significative pour les entreprises.
- Une adoption large : la carte reste adaptée aux achats à distance, aux paiements professionnels et aux ventes internationales. Son fonctionnement est familier, ce qui réduit les hésitations au moment de finaliser une commande.
- Un enjeu de confiance : afficher un parcours de paiement clair, sécurisé et reconnaissable rassure les clients. Une page qui demande des informations inhabituelles ou redirige vers un domaine douteux peut, au contraire, provoquer l’abandon du panier.
- Une complémentarité locale : en Afrique de l’Ouest, proposer la carte bancaire avec le mobile money et Wave permet de couvrir des habitudes de paiement différentes. kkiapay accompagne cette logique en réunissant ces moyens au sein d’une intégration destinée aux entreprises et aux développeurs.
Pourquoi le paiement CB reste essentiel en 2026 ?
Les wallets digitaux et le mobile money progressent rapidement, mais la carte conserve un rôle important pour les achats de valeur élevée, les clients internationaux et les paiements récurrents. Elle fournit également des mécanismes de contestation et de contrôle connus des utilisateurs, à condition que le commerçant conserve des preuves fiables de la commande, de l’authentification et de la livraison.
Un marché ouest-africain fondé sur la pluralité des usages
Une stratégie de paiement efficace ne consiste pas à opposer carte bancaire et mobile money. Elle consiste à proposer le moyen pertinent au moment du paiement, dans la devise et sur le canal utilisés par le client. Pour un e-commerçant, une solution comme kkiapay peut réduire la complexité technique en centralisant plusieurs moyens de paiement derrière une API et un tableau de bord.
Fonctionnement et technologies du paiement CB
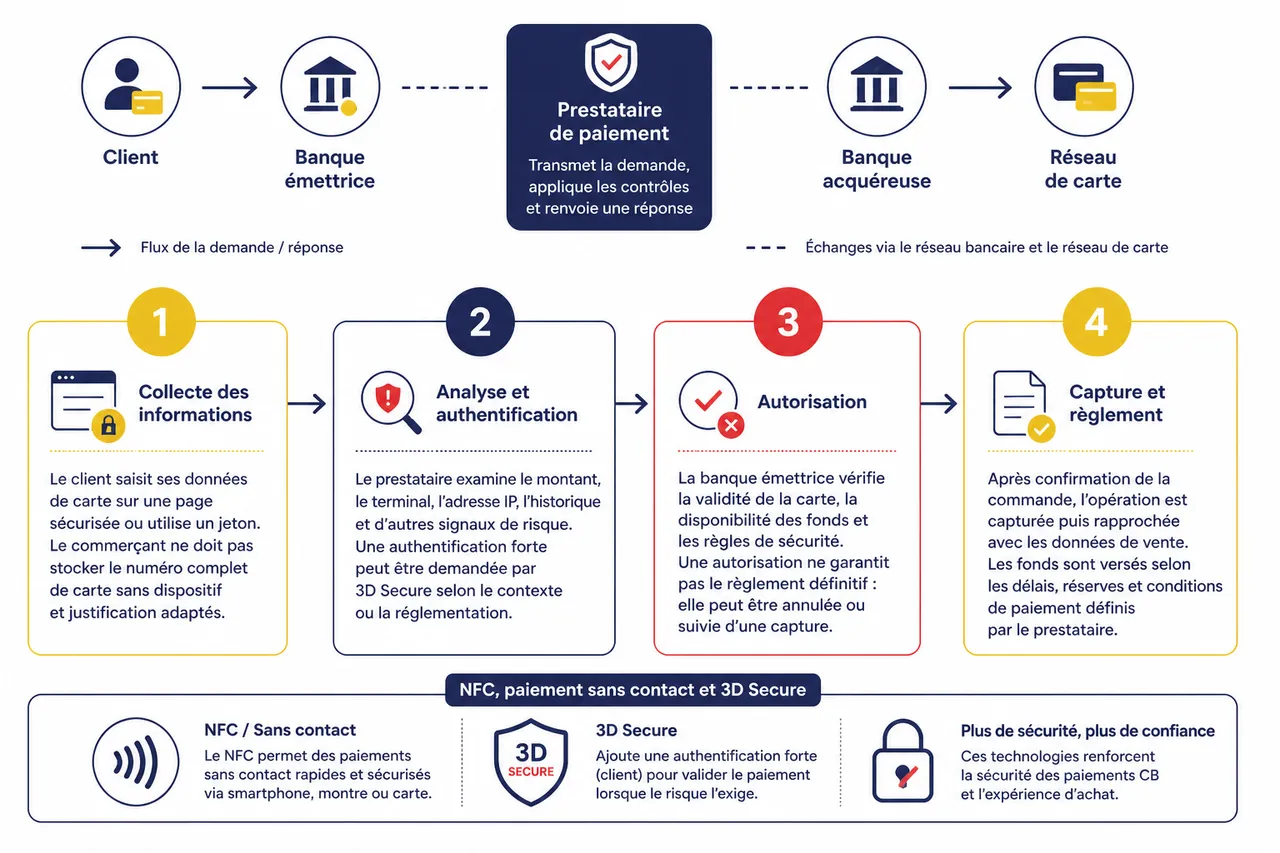
Un paiement par carte repose sur plusieurs acteurs : le client, sa banque émettrice, le commerçant, le prestataire de paiement, la banque acquéreuse et le réseau de carte. Le prestataire transmet la demande, applique les contrôles disponibles puis renvoie une autorisation ou un refus. Le règlement intervient ensuite selon le calendrier prévu par le contrat marchand.
Les grandes étapes d’une transaction par carte
- Collecte des informations : en ligne, le client saisit les données de sa carte dans une page sécurisée ou utilise une carte enregistrée sous forme de jeton. Le commerçant ne doit pas stocker le numéro complet de carte dans sa propre base sans dispositif et justification adaptés.
- Analyse et authentification : le prestataire examine le montant, le terminal, l’adresse IP, l’historique et d’autres signaux de risque. Une authentification forte peut être demandée par 3D Secure, notamment lorsque le contexte ou la réglementation l’exige.
- Autorisation : la banque émettrice vérifie la validité de la carte, la disponibilité des fonds et les règles de sécurité. Une autorisation ne signifie pas toujours que le paiement est définitivement réglé : elle peut être annulée ou suivie d’une étape de capture.
- Capture et règlement : après confirmation de la commande, l’opération est capturée puis rapprochée avec les données de vente. Les fonds sont versés selon les délais, réserves et conditions de paiement définis par le prestataire.
NFC, paiement sans contact et 3D Secure
Le NFC permet d’échanger des données de paiement à courte distance. Une carte sans contact ou un smartphone compatible utilise des éléments cryptographiques et des données de transaction dynamiques, ce qui limite l’intérêt d’une interception isolée. Les plafonds et demandes occasionnelles de code ajoutent une couche de contrôle, mais ne remplacent pas la vigilance sur le terminal.
Pour l’e-commerce, 3D Secure ajoute une vérification entre la banque et le titulaire de la carte. Selon le niveau de risque, l’opération peut être validée sans action visible ou nécessiter une confirmation dans l’application bancaire, un code ou une biométrie. Le rapport conjoint de la Banque centrale européenne et de l’Autorité bancaire européenne confirme que les transactions soumises à l’authentification forte sont généralement moins exposées à la fraude, en particulier pour les paiements par carte.
| Technologie | Usage principal | Mesure de sécurité | Action du commerçant |
|---|---|---|---|
| NFC | Paiement de proximité | Chiffrement, données dynamiques et plafonds | Utiliser un terminal à jour et vérifier son environnement |
| 3D Secure | Paiement en ligne | Authentification forte selon le risque | Activer le protocole et gérer correctement les retours d’authentification |
| Tokenisation | Cartes enregistrées et paiements récurrents | Remplacement du numéro par un jeton | Éviter le stockage local des données sensibles |
Sécurité et prévention de la fraude lors des paiements CB
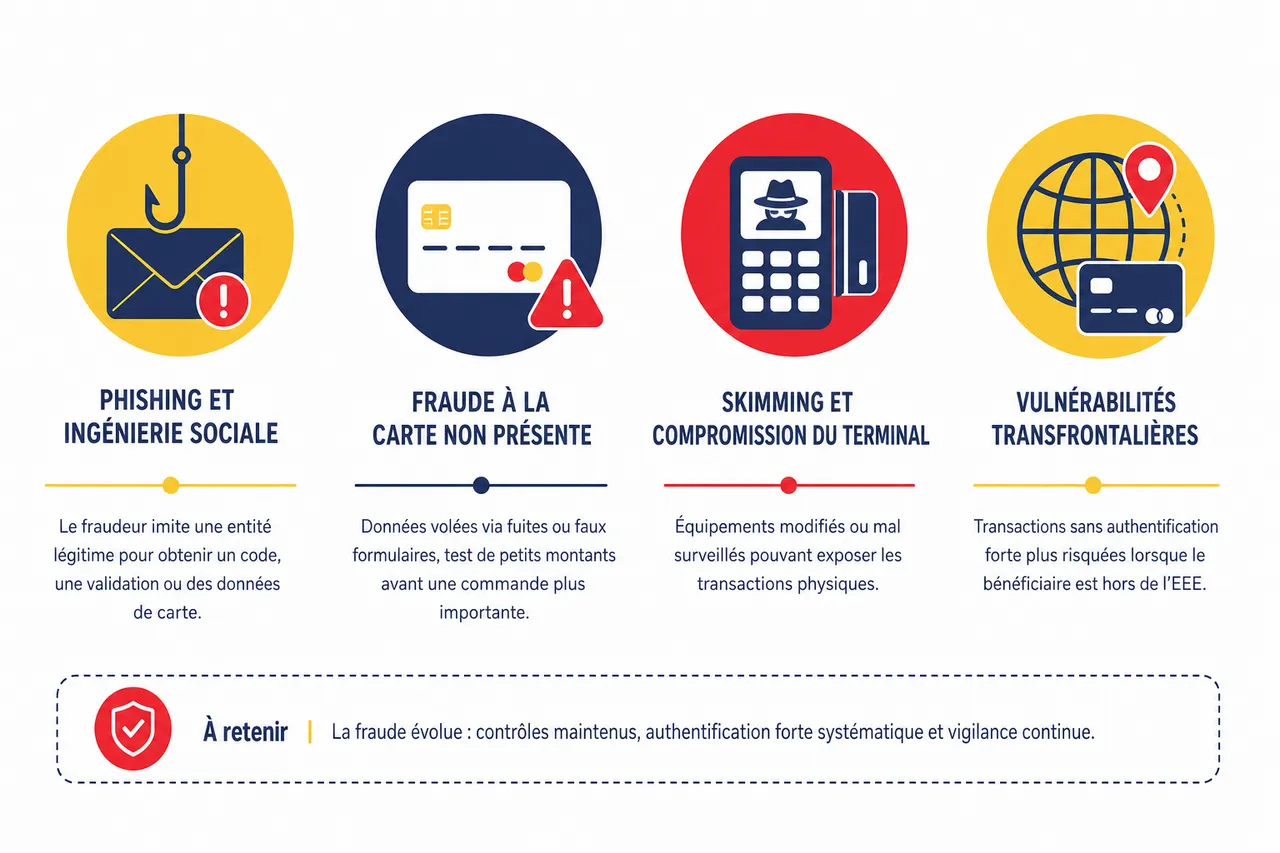
La baisse du taux de fraude ne justifie pas une réduction des contrôles. Les statistiques françaises pour 2025 montrent que les paiements par carte sur internet restent plus exposés que les paiements de proximité. Elles indiquent également que les transactions sans authentification forte sont particulièrement vulnérables lorsque le bénéficiaire est situé hors de l’Espace économique européen.
Risques de fraude à surveiller en 2026
- Phishing et ingénierie sociale : un fraudeur imite une banque, un prestataire ou un commerçant pour obtenir un code, une validation ou une donnée de carte. La formation doit rappeler qu’un support légitime ne demande pas de communiquer un code d’authentification ou de valider une opération inconnue.
- Fraude à la carte non présente : les données récupérées lors d’une fuite ou d’un faux formulaire peuvent servir à tester de petits montants avant une commande plus importante. Des limites, une analyse du rythme des tentatives et une vérification graduée du risque permettent de ralentir ce scénario.
- Skimming et compromission du terminal : un équipement modifié ou un terminal mal surveillé peut exposer les transactions physiques. Les commerçants doivent contrôler régulièrement leurs appareils, limiter les accès administrateur et signaler toute modification matérielle.
- Fraude par manipulation : les données de l’Observatoire de la sécurité des moyens de paiement indiquent une forte progression de cette catégorie en 2025. Les procédures internes doivent donc couvrir les demandes urgentes de remboursement, de changement de compte ou d’augmentation de plafond, avec une validation indépendante.
Les dispositifs prioritaires pour sécuriser un paiement CB
- Tokenisation : elle remplace le numéro de carte par une valeur de substitution exploitable dans un périmètre défini. En cas d’accès non autorisé à la base commerciale, le jeton est généralement moins utile qu’un numéro de carte réutilisable.
- Authentification forte : elle combine au moins deux facteurs appartenant à des catégories distinctes, comme un élément connu, un appareil détenu ou une caractéristique biométrique. Le commerçant doit vérifier que le résultat d’authentification est bien transmis à son système avant de confirmer la commande.
- Détection comportementale : le moteur de risque peut comparer le montant, la fréquence, le pays, l’appareil et l’historique du client. Une règle trop stricte augmente les refus légitimes, tandis qu’une règle trop souple laisse passer des tests de carte : les seuils doivent être suivis à partir du taux de conversion et des rétrofacturations.
- Conformité PCI DSS : cette norme encadre la protection des données de carte et les contrôles liés à leur traitement. Un prestataire comme kkiapay peut réduire le périmètre technique du commerçant, mais l’entreprise reste responsable de ses comptes, de ses appareils, de ses accès et de ses procédures.
Réduire le risque sans dégrader l’expérience
La sécurité doit être proportionnée au contexte. Demander une validation supplémentaire pour une transaction inhabituelle peut rassurer, tandis qu’imposer plusieurs étapes à chaque achat courant peut provoquer des abandons. Un parcours bien conçu explique le motif de la vérification, affiche une marque de confiance identifiable et prévoit une solution lorsque l’authentification échoue.
| Indicateur | Ce qu’il révèle | Réaction recommandée |
|---|---|---|
| Taux de refus | Risque de blocage de clients légitimes | Segmenter les règles par pays, montant et historique |
| Taux de rétrofacturation | Litiges, fraude ou défaut de preuve | Conserver les journaux, preuves de livraison et résultats 3D Secure |
| Tentatives répétées | Test automatisé de cartes ou attaque ciblée | Ajouter des limites, délais progressifs et contrôles d’appareil |
| Abandon au paiement | Friction technique ou manque de confiance | Simplifier le formulaire et expliquer clairement les étapes |
Gestes simples pour limiter les risques
- Former les équipes : les collaborateurs doivent savoir reconnaître une demande urgente, vérifier l’identité d’un interlocuteur et utiliser le circuit d’escalade. Des exercices courts et réguliers sont plus efficaces qu’une consigne affichée une seule fois.
- Protéger les accès : chaque utilisateur du tableau de bord doit disposer d’un compte individuel, d’un mot de passe robuste et, si possible, d’une authentification multifacteur. Les droits doivent être retirés dès le départ d’un collaborateur.
- Surveiller les rapprochements : comparer les commandes, les paiements, les remboursements et les versements permet de repérer rapidement une anomalie. Une alerte sur un remboursement inhabituel peut empêcher une perte avant son règlement définitif.
- Informer les clients : indiquez clairement le domaine de paiement, les moyens de contact officiels et la règle selon laquelle aucun code ne doit être transmis au support. Cette information réduit les risques liés aux faux conseillers et aux pages imitées.
Intégrer le paiement CB dans votre activité avec kkiapay
Pour les entrepreneurs, e-commerçants et développeurs d’Afrique de l’Ouest, l’enjeu est de proposer une expérience fiable sans construire seul toute l’infrastructure de paiement. kkiapay offre une solution destinée à intégrer la carte bancaire, le mobile money et Wave dans des sites ou applications, avec une API et des outils de suivi adaptés aux opérations quotidiennes.
Les avantages à évaluer avec kkiapay
- Une intégration centralisée : une API et une documentation cohérente peuvent réduire le temps nécessaire pour connecter plusieurs moyens de paiement. L’équipe conserve ainsi une logique de commande unique, même lorsque le client choisit une carte, un portefeuille ou le mobile money.
- Une meilleure couverture des usages : l’association de la carte bancaire et des moyens locaux évite de perdre un client dont le moyen préféré n’est pas le même que celui prévu initialement. Cette approche est particulièrement utile pour les boutiques qui vendent à la fois à une clientèle locale et internationale.
- Un suivi opérationnel : un tableau de bord doit permettre de rechercher une transaction, vérifier son statut, identifier un remboursement et préparer une réponse à un litige. Ces informations facilitent le rapprochement comptable et le support client.
- Un accompagnement technique : la qualité de la documentation, des environnements de test et du support influence directement la fiabilité du lancement. Avant la mise en production, il faut vérifier les scénarios de succès, d’échec, d’annulation, de remboursement et de notification serveur.
Les témoignages de clients cités dans le contenu initial peuvent illustrer l’expérience utilisateur et la simplicité d’intégration de kkiapay. Ils ne doivent toutefois pas être présentés comme des résultats statistiques représentatifs sans méthodologie, période d’observation et source vérifiable.
Déployer une intégration fiable en cinq étapes
- Définir les besoins : recensez les pays servis, les devises, les montants moyens, les remboursements et les moyens de paiement attendus. Cette cartographie évite de choisir une configuration inadaptée au parcours réel des clients.
- Protéger les clés et les environnements : séparez les identifiants de test et de production, limitez les accès et stockez les secrets dans un gestionnaire approprié. Une clé exposée dans le code ou un dépôt public doit être révoquée immédiatement.
- Traiter les notifications serveur : ne confirmez pas une commande uniquement à partir d’un retour affiché dans le navigateur. Vérifiez la notification côté serveur, contrôlez son authenticité et rendez le traitement idempotent pour éviter une double livraison.
- Tester les exceptions : simulez un paiement refusé, interrompu, expiré ou authentifié mais non capturé. Chaque état doit produire un message compréhensible et une action claire pour le client comme pour le service client.
- Mesurer après le lancement : suivez le taux d’autorisation, les abandons, les remboursements et les litiges par canal. Ces données permettent d’ajuster les règles de risque sans dégrader inutilement la conversion.
Les aspects souvent oubliés dans un dispositif de paiement CB
La gestion des données personnelles
La sécurité d’un paiement ne se limite pas au numéro de carte. Les noms, adresses, identifiants d’appareil et historiques de commande peuvent également être sensibles. Il faut limiter la collecte, définir une durée de conservation, restreindre les accès et expliquer clairement l’usage des données dans la politique de confidentialité applicable à l’activité.
La continuité de service
Une panne du prestataire, du réseau ou du système bancaire peut interrompre les ventes sans relever d’une fraude. Préparez une procédure de reprise, surveillez les erreurs techniques et évitez de relancer automatiquement une même opération sans vérifier son statut. La documentation de kkiapay et les mécanismes de notification doivent être intégrés à ce plan de continuité.
La preuve en cas de litige
Une preuve solide associe la commande, le montant, l’horodatage, l’adresse de livraison, les échanges avec le client, le résultat d’authentification et la confirmation de livraison. Ces éléments doivent être accessibles rapidement, avec des droits d’accès contrôlés, afin de répondre à une contestation sans exposer davantage de données sensibles.
L’accessibilité du parcours
Un formulaire lisible sur mobile, des messages d’erreur compréhensibles et une alternative en cas d’échec améliorent à la fois l’accessibilité et la conversion. Dans les marchés où la qualité de la connexion varie, un parcours léger et une reprise de session bien conçue peuvent être aussi importants qu’une nouvelle fonctionnalité.
FAQ : tout savoir sur le paiement CB en 2026
Le paiement CB est-il sécurisé en 2026 ?
Il bénéficie de protections solides comme la tokenisation, le chiffrement, la détection de risque et l’authentification forte. Toutefois, aucune technologie ne supprime totalement le phishing, la fraude à la manipulation ou les erreurs de configuration. La sécurité dépend donc du prestataire, du commerçant, des utilisateurs et du suivi continu des transactions.
Le 3D Secure bloque-t-il tous les paiements frauduleux ?
Non. Il réduit fortement certains risques liés aux paiements à distance, mais il ne protège pas contre toutes les situations, notamment lorsqu’un client valide lui-même une opération sous l’influence d’un fraudeur. Les contrôles comportementaux, la sensibilisation et la surveillance des remboursements restent nécessaires.
Combien de temps faut-il pour recevoir les fonds ?
Le délai dépend du contrat, du pays, du moyen de paiement, des contrôles et du calendrier de règlement. Une estimation de 24 à 72 heures ne doit pas être présentée comme une garantie universelle. Vérifiez les conditions applicables à votre compte kkiapay et distinguez clairement autorisation, capture, règlement et disponibilité bancaire.
Comment gérer un remboursement ou un litige ?
Commencez par retrouver l’identifiant de transaction et vérifiez son statut. Documentez ensuite la commande, les échanges et la livraison, puis utilisez le circuit prévu par le prestataire. Un tableau de bord comme celui proposé par kkiapay peut faciliter le suivi, mais les délais et responsabilités doivent être confirmés dans les conditions de service.
La carte bancaire doit-elle être proposée avec le mobile money ?
Dans le contexte ouest-africain, proposer plusieurs moyens peut élargir la clientèle et réduire les abandons liés à une préférence de paiement. La carte répond notamment aux achats internationaux et à certains paiements professionnels, tandis que le mobile money et Wave correspondent à d’autres usages locaux. Une intégration unifiée avec kkiapay permet de présenter ces options dans un parcours cohérent.
Recommandations pour optimiser vos paiements CB
Une stratégie efficace combine sécurité, simplicité et mesure. Les équipes doivent savoir réagir aux incidents, les développeurs doivent contrôler les notifications et les accès, tandis que les responsables métier doivent suivre les performances du parcours sans se limiter au chiffre d’affaires.
- Avant la mise en ligne : vérifiez les obligations contractuelles, la configuration 3D Secure, la protection des secrets, les scénarios de remboursement et les règles d’accès au tableau de bord. Réalisez des tests sur mobile et avec plusieurs moyens de paiement.
- Chaque semaine : examinez les refus, les tentatives répétées, les remboursements, les rétrofacturations et les anomalies de règlement. Une variation soudaine par pays, appareil ou montant mérite une investigation rapide.
- Chaque mois : révisez les utilisateurs autorisés, les clés API, les journaux conservés et les règles de détection. Organisez une courte session de sensibilisation pour rappeler les scénarios de phishing et de manipulation.
- Lors d’un incident : isolez le compte ou la clé concernée, contactez le prestataire, préservez les journaux et informez les personnes compétentes. Évitez de supprimer les preuves ou de rembourser précipitamment une opération dont le statut n’est pas confirmé.
| Priorité | Mesure | Bénéfice attendu |
|---|---|---|
| Élevée | Activer l’authentification forte et la tokenisation | Réduire l’exposition des données et des paiements à distance |
| Élevée | Vérifier les notifications côté serveur | Éviter les faux succès et les doubles livraisons |
| Intermédiaire | Suivre refus, litiges et remboursements | Améliorer le risque et la conversion avec des données réelles |
| Intermédiaire | Former les équipes et informer les clients | Limiter le phishing et la fraude par manipulation |
kkiapay peut accompagner cette démarche en réunissant paiements par carte bancaire, mobile money et Wave dans une solution conçue pour les entreprises d’Afrique de l’Ouest. L’essentiel consiste à vérifier les fonctionnalités réellement disponibles pour votre pays et votre contrat, à tester chaque flux et à suivre les résultats après le lancement.

