Chaque transaction en ligne expose vos clients à des risques de fraude et de vol de données bancaires. Pour les entrepreneurs et e-commerçants qui acceptent des paiements par carte bancaire, la norme PCI DSS n’est pas une option, c’est une obligation légale qui protège à la fois votre activité et la confiance de vos clients.
Chez kkiapay, nous intégrons cette conformité directement dans nos solutions de paiement sécurisées, vous permettant d’accepter cartes bancaires et mobile money sans gérer vous-même la complexité technique. Ce guide vous explique concrètement ce qu’est la PCI DSS, pourquoi elle est essentielle, et comment respecter ses exigences sans ralentir votre croissance.
Qu’est-ce que la norme PCI DSS?
La norme PCI DSS, pour Payment Card Industry Data Security Standard, est un référentiel international de sécurité qui encadre la protection des données de paiement par carte. Elle a été élaborée par le PCI Security Standards Council, fondé par Visa, Mastercard, American Express, Discover et JCB, afin d’établir un socle commun de protection pour les entreprises qui acceptent, traitent, transmettent ou stockent des données de carte.
La PCI DSS n’est pas une certification générale de cybersécurité et ne remplace pas les obligations locales relatives à la protection des données personnelles. Elle se concentre sur l’environnement de paiement, les informations de carte et les systèmes susceptibles d’influencer leur sécurité. Son objectif est de réduire les possibilités d’accès frauduleux, de limiter l’exposition des données et de détecter rapidement les comportements anormaux.
Dans l’UEMOA, l’essor des paiements numériques rend cet enjeu particulièrement concret. Selon la BCEAO, le nombre de comptes de monnaie électronique a atteint 248 millions en 2024, contre 209 millions en 2023, soit une progression de 18,99 %. Le volume total des paiements est quant à lui passé de 4,2 milliards à 5,3 milliards de transactions, en hausse de 28,09 %. Cette croissance élargit l’accès au paiement, mais augmente aussi la nécessité de sécuriser chaque maillon de la chaîne.
- Elle concerne l’environnement de paiement: les applications, serveurs, réseaux, prestataires et procédures qui peuvent avoir un effet sur la sécurité des données de carte entrent potentiellement dans son périmètre. Une petite boutique en ligne n’a pas le même périmètre qu’une banque, mais elle doit identifier les systèmes concernés.
- Elle s’applique à toutes les tailles d’entreprise: le volume réduit de transactions ne supprime pas le risque. Une seule donnée de carte compromise peut entraîner une fraude, une réclamation client, une interruption de service ou une atteinte durable à la réputation.
- Elle complète les dispositifs liés au mobile money: PCI DSS vise principalement les données de carte. Les paiements par mobile money doivent aussi respecter les règles contractuelles, réglementaires et de sécurité propres aux opérateurs et aux prestataires concernés.
Origine et objectifs de la norme PCI DSS
Avant la création d’un référentiel commun, les réseaux de cartes appliquaient des exigences de sécurité différentes. La PCI DSS a harmonisé ces attentes autour de principes vérifiables: protéger les données, restreindre les accès, corriger les vulnérabilités, surveiller les systèmes et tester régulièrement les contrôles.
La version actuellement de référence est PCI DSS v4.0.1. Publiée en 2024, cette révision limitée n’a ajouté ni supprimé d’exigence, mais a clarifié certains points. Les exigences dites « futures » sont devenues applicables le 31 mars 2025. En 2026, elles doivent donc être prises en compte dans les évaluations de conformité, notamment celles qui renforcent la sécurité des pages de paiement contre le e-skimming, une technique consistant à injecter un code malveillant pour récupérer les données saisies par les clients.
À qui s’applique la norme PCI DSS?
La norme concerne les commerçants, prestataires de services, plateformes, hébergeurs, intégrateurs et autres organisations qui acceptent, traitent, transmettent ou peuvent influencer la sécurité des données de carte. Le périmètre dépend de l’architecture choisie: une page de paiement entièrement hébergée par un prestataire spécialisé expose généralement moins de composants qu’un formulaire de carte développé et hébergé par le commerçant.
Un e-commerçant utilisant kkiapay peut ainsi déléguer une partie essentielle du traitement du paiement à une infrastructure spécialisée. Cette approche ne supprime pas toutes ses responsabilités: il doit notamment protéger ses comptes administrateurs, maintenir ses appareils à jour, contrôler les accès et vérifier les conditions de conformité prévues par son contrat et son réseau de paiement.
| Organisation | Responsabilité principale | Action pratique |
|---|---|---|
| Commerçant | Protéger son site, ses utilisateurs et ses accès | Activer l’authentification multifacteur, limiter les droits et maintenir les outils à jour |
| Prestataire de paiement | Sécuriser le traitement et l’environnement de paiement | Fournir des contrôles, une documentation et les éléments de conformité applicables |
| Développeur ou intégrateur | Éviter l’exposition inutile des données sensibles | Utiliser les API officielles, ne jamais journaliser les données de carte et séparer les environnements |
Comment la norme PCI DSS protège-t-elle vos clients?
La protection ne repose pas sur un seul outil. PCI DSS combine des mesures techniques, des contrôles humains et des procédures documentées. Ensemble, ces mécanismes réduisent la probabilité qu’une donnée soit volée, limitent l’impact d’un incident et accélèrent la réaction lorsqu’une anomalie est détectée.
Les exigences techniques et organisationnelles essentielles
PCI DSS v4.0.1 s’articule autour de douze exigences principales. Elles couvrent la configuration sécurisée des systèmes, la protection des données, la gestion des vulnérabilités, le contrôle des accès, la surveillance et les tests réguliers.
- Construire et maintenir des systèmes sécurisés: les pare-feu, configurations durcies et paramètres par défaut maîtrisés réduisent les points d’entrée disponibles pour un attaquant. Une entreprise doit documenter les flux de paiement, désactiver les services inutiles et revoir les règles réseau lorsqu’une application évolue.
- Protéger les données de compte: le chiffrement pendant la transmission empêche qu’une interception sur un réseau compromis révèle directement les informations échangées. Les données stockées doivent être limitées au strict nécessaire, rendues illisibles lorsque cela s’applique et supprimées selon une durée de conservation définie.
- Gérer les vulnérabilités: les correctifs, analyses automatisées et tests de sécurité réduisent la durée pendant laquelle une faille peut être exploitée. Depuis l’entrée en vigueur des exigences de la version 4.x, les contrôles doivent aussi mieux prendre en compte les scripts présents sur les pages de paiement et les modifications non autorisées.
- Contrôler les identités et les accès: chaque collaborateur doit disposer uniquement des droits nécessaires à sa mission. L’authentification multifacteur, les comptes individuels et la revue périodique des habilitations limitent les dommages causés par un mot de passe volé ou un départ non signalé.
- Surveiller les événements: les journaux d’accès et les alertes permettent d’identifier une connexion inhabituelle, une modification de configuration ou une série de tentatives échouées. Sans traces fiables, il devient beaucoup plus difficile de comprendre un incident et de protéger rapidement les clients concernés.
- Tester les contrôles et former les équipes: les scans, tests de pénétration et exercices de réponse vérifient que la sécurité fonctionne réellement, tandis que la sensibilisation réduit les risques de phishing et de mauvaise manipulation. La conformité doit donc vivre dans les opérations quotidiennes, et non rester limitée à un document annuel.
Le paiement externalisé réduit-il réellement le risque?
Oui, l’externalisation peut réduire le périmètre technique du commerçant, mais elle ne constitue pas une exemption automatique. Un formulaire de paiement hébergé par un prestataire spécialisé évite généralement au commerçant de manipuler directement les données de carte. En revanche, un site compromis peut encore rediriger un client vers une fausse page, modifier un script ou exposer les identifiants d’administration.
Les exigences 6.4.3 et 11.6.1 de PCI DSS v4.x renforcent précisément la protection des pages de paiement contre les scripts non autorisés et les altérations furtives. La conformité du prestataire doit donc être accompagnée d’une hygiène de sécurité côté marchand: mises à jour, contrôle des extensions, séparation des comptes et surveillance des changements.
Exemple d’intégration avec une solution comme kkiapay
Avec kkiapay, les entreprises d’Afrique de l’Ouest peuvent proposer des paiements par carte bancaire, mobile money et Wave à partir d’une intégration conçue pour limiter la complexité technique. L’API, les liens de paiement et les outils de suivi permettent d’adapter le parcours aux besoins d’un site marchand, d’une application ou d’une activité de services.
Pour un développeur, la bonne pratique consiste à ne jamais faire transiter les données complètes de carte par ses propres serveurs. Il doit utiliser les composants et interfaces documentés, protéger les clés API, séparer les environnements de test et de production et éviter d’inscrire des informations sensibles dans les journaux techniques.
- Réduire l’exposition: l’utilisation d’un parcours de paiement externalisé limite le nombre de systèmes qui voient les données de carte. Cette réduction simplifie l’architecture et facilite l’identification des responsabilités.
- Préserver la continuité du parcours: une intégration adaptée au site ou à l’application évite les redirections incompréhensibles et rassure le client au moment décisif. La simplicité doit toutefois rester compatible avec les contrôles de sécurité et les mécanismes d’authentification demandés.
- Centraliser le suivi: un tableau de bord sécurisé aide l’entreprise à suivre les transactions, les remboursements et les anomalies sans multiplier les accès techniques. Les droits doivent être attribués selon les fonctions et révoqués dès qu’ils ne sont plus nécessaires.
Quels sont les bénéfices de la conformité PCI DSS pour les entreprises et les clients?
La conformité ne garantit pas qu’une fraude sera impossible. Elle met en place un ensemble de contrôles destinés à réduire la probabilité d’un incident, à limiter l’exposition et à améliorer la capacité de réaction. Cette démarche produit des effets concrets sur la confiance, les coûts et la continuité d’activité.
Les avantages pour les entreprises
- Réduire l’exposition financière: une meilleure protection diminue le risque de compromission, de rétrofacturation et d’interruption. L’entreprise doit aussi prévoir des procédures de remboursement, d’analyse des transactions atypiques et de communication avec son prestataire.
- Clarifier les responsabilités: la cartographie des flux montre quelles données circulent, quels fournisseurs interviennent et quels contrôles doivent être prouvés. Cette visibilité facilite les audits, les échanges avec les partenaires financiers et les changements d’architecture.
- Renforcer la confiance commerciale: un paiement sécurisé, un parcours clair et une réponse rapide aux incidents rassurent les acheteurs. La conformité devient alors un élément de crédibilité, particulièrement important pour une marque qui développe ses ventes en ligne.
- Préparer l’expansion: un dispositif documenté facilite les discussions avec de nouveaux acquéreurs, partenaires et marchés. Il évite de reconstruire dans l’urgence la sécurité des paiements lorsque le volume de transactions augmente.
Les effets commerciaux doivent toutefois être présentés avec prudence. Une étude de cas isolée affirmant une baisse de 35 % de l’abandon de panier ne permet pas d’attribuer automatiquement ce résultat à la seule PCI DSS. Le taux de conversion dépend aussi du prix, de la qualité du réseau, de la vitesse du site, des moyens de paiement disponibles et de la confiance générale accordée à la marque.
Les avantages pour les clients
- Une moindre exposition des données: lorsque les informations de carte sont tokenisées, chiffrées ou traitées directement par un prestataire spécialisé, elles circulent dans moins de systèmes marchands. Cela réduit les occasions de copie et de réutilisation frauduleuse.
- Un parcours plus prévisible: les contrôles de sécurité sont intégrés au paiement plutôt qu’ajoutés de manière improvisée. Le client bénéficie d’une interface cohérente, d’une confirmation claire et d’un canal identifiable en cas de problème.
- Une réaction mieux organisée: la journalisation et les procédures d’incident permettent de détecter une activité inhabituelle et de coordonner les mesures nécessaires. La sécurité protège donc non seulement la transaction, mais aussi l’après-incident.
Ce que la conformité PCI DSS ne garantit pas à elle seule
Une norme de paiement ne remplace pas la protection des données personnelles
PCI DSS vise les données de compte et l’environnement de paiement. Elle ne constitue pas, à elle seule, une conformité complète aux règles applicables à la protection des données personnelles. Un e-commerçant doit donc aussi encadrer la collecte des informations client, les finalités d’utilisation, la conservation, les droits d’accès et les transferts éventuels.
La conformité n’est pas acquise une fois pour toutes
Un audit ou une attestation décrit une situation évaluée selon un périmètre et une période déterminés. Une nouvelle extension, un plugin, un changement de prestataire ou un compte administrateur supplémentaire peut modifier le risque. La revue du périmètre, prévue dans PCI DSS v4.x, doit donc devenir un exercice régulier plutôt qu’une formalité exceptionnelle.
Le choix d’un prestataire doit être vérifié
Le terme « conforme » doit être documenté. Avant de connecter un service de paiement, l’entreprise doit vérifier le statut applicable du prestataire, le périmètre couvert, la période de validité des documents, la répartition des responsabilités et les procédures de notification d’incident. kkiapay peut simplifier la mise en œuvre, mais chaque marchand doit conserver une vision claire de ses propres obligations.
Comment avancer vers une conformité adaptée à votre activité?
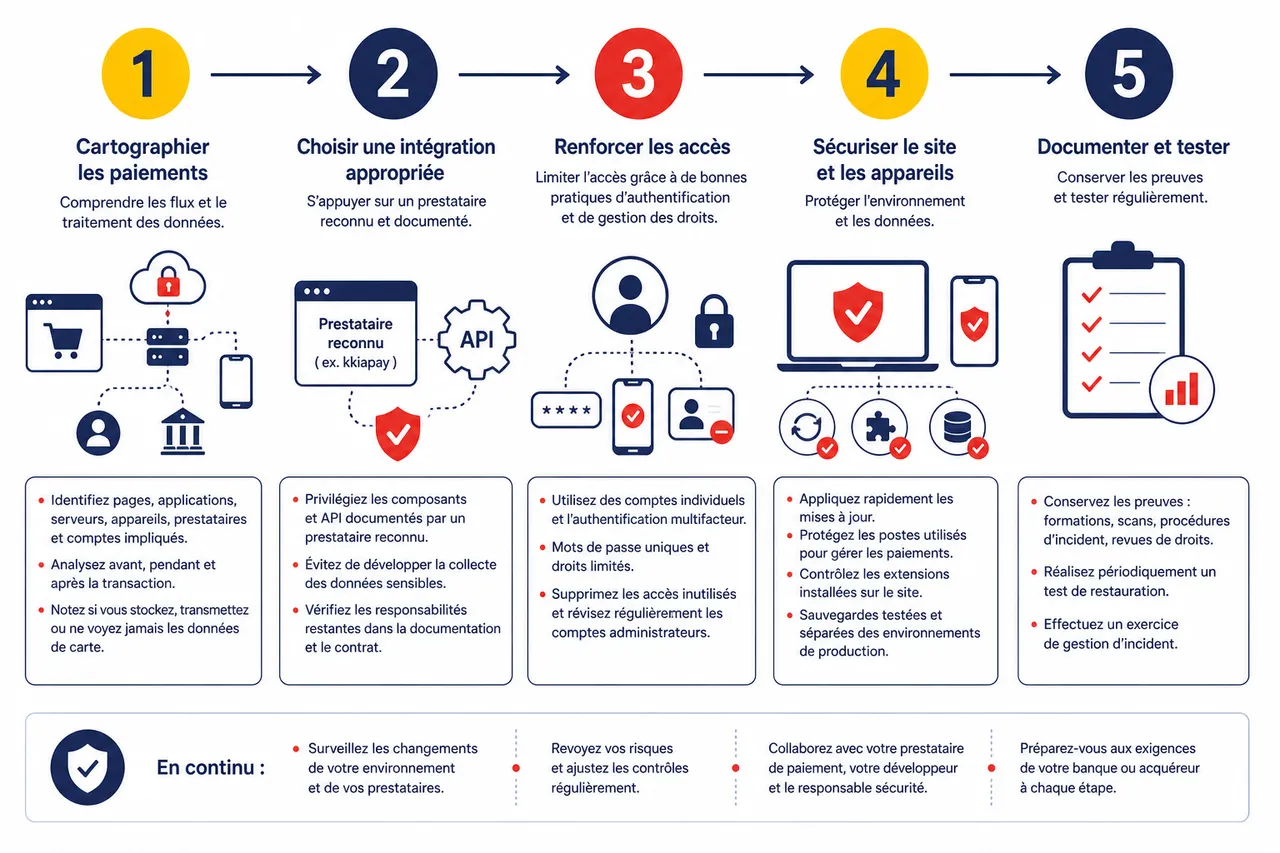
La démarche la plus efficace commence par la réduction du périmètre et la compréhension des flux, plutôt que par l’achat précipité d’outils. Une PME peut progresser par étapes en associant son prestataire de paiement, son développeur et la personne responsable de la sécurité.
- Cartographier les paiements: identifiez les pages, applications, serveurs, appareils, prestataires et comptes qui interviennent avant, pendant et après la transaction. Notez précisément si votre entreprise stocke, transmet ou ne voit jamais les données de carte.
- Choisir une intégration appropriée: privilégiez les composants et API documentés par un prestataire reconnu, comme kkiapay, afin d’éviter de développer vous-même la collecte des données sensibles. Vérifiez les responsabilités restantes dans la documentation et le contrat.
- Renforcer les accès: utilisez des comptes individuels, l’authentification multifacteur, des mots de passe uniques et des droits limités. Supprimez les accès inutilisés et examinez régulièrement les comptes administrateurs.
- Sécuriser le site et les appareils: appliquez rapidement les mises à jour, protégez les postes utilisés pour gérer les paiements et contrôlez les extensions installées sur le site. Les sauvegardes doivent être testées et séparées des environnements de production.
- Documenter et tester: conservez les preuves de formation, les résultats de scans, les procédures d’incident et les revues de droits. Réalisez périodiquement un test de restauration et un exercice de réaction à un paiement suspect.
| Priorité | Question à se poser | Indicateur de maîtrise |
|---|---|---|
| Périmètre | Quels systèmes peuvent influencer la sécurité du paiement? | Une cartographie à jour et validée |
| Accès | Qui peut administrer le site, l’API ou le tableau de bord? | Des comptes individuels, des droits minimaux et une authentification renforcée |
| Surveillance | Comment détecter une modification ou une transaction anormale? | Des journaux, des alertes et une procédure d’escalade |
| Réaction | Que faire si une donnée ou un compte est compromis? | Un plan testé avec les contacts du prestataire et des partenaires concernés |
Questions fréquentes sur la norme PCI DSS
La conformité PCI DSS est-elle une obligation légale pour tous les commerçants?
La PCI DSS est un standard contractuel de l’industrie des cartes, et non une loi unique applicable de la même manière dans tous les pays. Les réseaux de cartes, banques acquéreuses et prestataires peuvent l’imposer selon le profil de l’entreprise et le volume de transactions. D’autres obligations légales locales peuvent également s’appliquer séparément.
Une entreprise qui utilise kkiapay doit-elle devenir elle-même certifiée?
Pas nécessairement sous la même forme qu’un grand prestataire. La validation dépend du rôle de l’entreprise, de son volume, de son intégration et des exigences de son partenaire financier. L’utilisation d’une solution spécialisée peut réduire le périmètre, mais elle ne dispense pas de remplir les obligations de validation ou d’auto-évaluation qui lui sont applicables.
La PCI DSS concerne-t-elle les paiements par mobile money?
La norme PCI DSS cible principalement les données de carte. Un paiement mobile money peut relever d’autres règles de sécurité et de conformité selon l’opérateur, le pays et le prestataire. Une plateforme comme kkiapay doit donc être évaluée globalement, en distinguant les contrôles PCI DSS des contrôles propres au mobile money et à la protection des données.
La version PCI DSS v4.0.1 est-elle la référence en 2026?
Oui. PCI DSS v4.0.1 est la version active du référentiel, et les exigences dont l’application était différée au 31 mars 2025 doivent désormais être considérées dans les évaluations. Les entreprises qui n’ont pas actualisé leurs contrôles doivent notamment revoir la sécurité des scripts de paiement, les scans de vulnérabilité, la confirmation annuelle du périmètre et les analyses de risques ciblées.
La conformité garantit-elle l’absence de fraude?
Non. Elle réduit les risques grâce à des contrôles structurés, mais aucun dispositif ne rend une activité totalement invulnérable. La protection doit être complétée par la surveillance des transactions, la sécurité des comptes, la sensibilisation des équipes et une procédure de réponse rapide.
Les points essentiels à retenir
- PCI DSS protège l’environnement de paiement: elle encadre les systèmes, données, accès et procédures susceptibles d’influencer la sécurité des transactions par carte.
- La version v4.0.1 est la référence en 2026: les exigences renforçant notamment la protection des pages de paiement contre le e-skimming sont désormais applicables.
- Le périmètre dépend de l’architecture: externaliser le traitement à un prestataire spécialisé peut réduire la complexité, sans supprimer les responsabilités du marchand.
- La conformité doit rester opérationnelle: mises à jour, authentification multifacteur, revue des accès, surveillance et tests doivent être maintenus dans le temps.
Adopter une solution de paiement conforme à la norme PCI DSS aide à protéger les données de vos clients sans imposer à votre entreprise de construire seule toute l’infrastructure de sécurité. Avec ses solutions de paiement par carte bancaire, mobile money et Wave, kkiapay accompagne les entrepreneurs, e-commerçants et développeurs d’Afrique de l’Ouest dans la mise en place d’un parcours simple, sécurisé et adapté à leur activité.
La prochaine étape consiste à vérifier votre périmètre, vos accès et votre intégration de paiement, puis à choisir un partenaire capable de documenter clairement ses contrôles et ses responsabilités. La sécurité devient ainsi une composante durable de l’expérience client et de la croissance de votre activité.

