Le Mobile Money transforme l’Afrique de l’Ouest, mais un cadre réglementaire strict encadre désormais chaque transaction. La BCEAO a renforcé ses directives en 2026 pour sécuriser l’écosystème financier numérique, et toute entreprise qui intègre des paiements mobiles doit maîtriser ces règles pour éviter sanctions et blocages.
Si vous êtes entrepreneur ou e-commerçant et que vous collectez des paiements par mobile money, vous devez comprendre les obligations de conformité, les plafonds, les exigences KYC et les responsabilités des agrégateurs. Ce guide décrypte les points clés de la réglementation BCEAO et vous montre comment rester conforme tout en offrant une expérience fluide à vos clients, notamment grâce à des solutions comme Kkiapay qui simplifient l’intégration sécurisée des transactions en ligne.
Contexte et enjeux du mobile money en Afrique de l’Ouest
Le mobile money a révolutionné l’accès aux services financiers dans l’espace UEMOA, ouvrant de nouvelles opportunités pour les entrepreneurs, les PME et les e-commerçants. Plus besoin d’un compte bancaire classique pour recevoir ou envoyer de l’argent: un simple téléphone suffit, même dans les villages les plus reculés. Cette démocratisation accélère l’inclusion financière, facilite le commerce et stimule l’innovation.
Cependant, ce dynamisme s’accompagne de défis majeurs. Pour protéger les utilisateurs et assurer la stabilité du secteur, la BCEAO a mis à jour son cadre réglementaire en 2026. L’objectif? Rendre les transactions plus sûres, lutter contre la fraude et permettre aux différents acteurs de travailler ensemble de façon harmonieuse. Un entrepreneur basé à Cotonou ou un développeur à Abidjan peut ainsi s’appuyer sur des règles claires pour bâtir de nouveaux services tout en rassurant ses clients.
- Une adoption qui dépasse les grandes villes. Les comptes de monnaie mobile servent désormais aux transferts familiaux, au règlement de factures, au commerce en ligne et aux paiements de proximité. Cette utilisation dans les zones rurales rend la continuité du service et l’accessibilité des points de retrait aussi importantes que la seule disponibilité d’une application.
- Un marché régional en forte croissance. Selon le rapport 2025 de la GSMA, l’Afrique subsaharienne comptait plus de 1,1 milliard de comptes mobile money enregistrés et représentait plus des deux tiers des comptes mondiaux. La même source indique que l’Afrique de l’Ouest a contribué à 21 % des nouveaux comptes ouverts en 2024.
- Une exigence accrue de confiance. La croissance du secteur augmente aussi l’exposition aux erreurs de bénéficiaire, aux comptes frauduleux, à l’ingénierie sociale et aux interruptions techniques. La réglementation BCEAO impose donc aux prestataires de mieux identifier les clients, surveiller les opérations et informer les utilisateurs.
Loin d’être un frein, la réglementation BCEAO agit comme un filet de sécurité, structurant le marché et facilitant l’émergence de solutions fiables. Des acteurs comme kkiapay, par exemple, intègrent ces exigences dès la conception de leurs outils, offrant ainsi aux entrepreneurs des solutions à la fois conformes, sécurisées et prêtes à évoluer avec la législation.
Les grandes lignes de la réglementation BCEAO sur le mobile money en 2026
Le texte central à connaître est l’Instruction N°001-01-2024 relative aux services de paiement dans l’Union Monétaire Ouest Africaine. Elle fixe les conditions de fourniture des services de paiement dans les États membres et encadre notamment les établissements de paiement, les agents, les prestataires techniques et les relations avec les utilisateurs. La BCEAO a également publié des mesures relatives à la période transitoire de mise en conformité, ce qui rend indispensable la vérification de la situation juridique de chaque partenaire.
Une précision est importante: un e-commerçant qui accepte un paiement pour vendre ses propres produits n’exerce pas nécessairement la même activité qu’un établissement qui conserve des fonds, exécute des paiements pour le compte de tiers ou fournit une infrastructure de paiement. L’obligation applicable dépend donc du rôle réellement joué dans la chaîne. Une analyse juridique locale reste nécessaire avant tout lancement.
- Agrément de l’établissement de paiement. La demande est adressée au Gouverneur de la BCEAO et déposée auprès de la Direction nationale du pays d’implantation, avec les pièces administratives, financières, techniques et organisationnelles requises. Une fintech ne peut pas présenter une simple API comme un substitut à l’agrément lorsqu’elle fournit elle-même un service réglementé.
- Immatriculation des agents. L’Instruction prévoit qu’une personne ou une entreprise agissant comme agent de services de paiement doit être préalablement immatriculée par la Banque Centrale. Cette exigence concerne notamment certains réseaux de distribution et doit être distinguée du rôle d’un prestataire technique qui ne manipule pas les fonds.
- Contrôles internes et gestion des risques. Le prestataire doit documenter ses procédures, contrôler les accès, gérer les incidents et maintenir un dispositif de continuité d’activité. Les contrôles doivent couvrir l’ensemble du parcours, depuis l’authentification jusqu’au rapprochement comptable et au traitement des réclamations.
- Protection des fonds et des données. Les flux doivent être suivis et séparés selon les responsabilités des différents acteurs. La sécurité technique doit être complétée par une gouvernance des données: limitation des accès, traçabilité, conservation maîtrisée et réponse organisée en cas d’incident.
- Connaissance du client et surveillance des opérations. Le KYC sert à vérifier l’identité, comprendre le profil de l’utilisateur et détecter des opérations incohérentes. Les contrôles doivent être proportionnés au risque, documentés et régulièrement actualisés, en lien avec les obligations de lutte contre le blanchiment de capitaux et le financement du terrorisme.
- Transparence et traitement des réclamations. Les frais, délais, conditions d’exécution et motifs de rejet doivent être présentés de manière compréhensible. Un dispositif de support doit permettre de suivre une réclamation, d’identifier la transaction concernée et de conserver la preuve de la réponse apportée.
| Acteur | Responsabilité principale | Point de contrôle pour l’entreprise |
|---|---|---|
| Établissement de paiement | Fourniture du service réglementé et gestion du dispositif de conformité | Vérifier l’agrément, le périmètre autorisé et le pays couvert |
| Opérateur de monnaie électronique | Émission et gestion de monnaie électronique selon son cadre applicable | Contrôler les conditions de conservation, de conversion et de retrait des fonds |
| Agent de paiement | Distribution ou exécution de certaines opérations pour le compte d’un prestataire | Vérifier l’immatriculation, la formation et les procédures de contrôle |
| Agrégateur ou prestataire technique | Connexion de plusieurs moyens de paiement et transmission des instructions | Clarifier contractuellement qui porte l’agrément, le KYC, le support et la responsabilité des fonds |
| E-commerçant | Vente de biens ou services et collecte du prix auprès de ses clients | Utiliser un partenaire habilité, rapprocher les encaissements et conserver les preuves de transaction |
La BCEAO publie régulièrement des rapports sur les services financiers numériques et les services financiers via la téléphonie mobile. Ces publications montrent que le marché progresse à la fois par l’accès, l’offre et l’utilisation. En revanche, aucun élément public vérifié ne permet d’affirmer que 70 % des utilisateurs de l’UEMOA bénéficient déjà d’une interopérabilité complète. Ce chiffre présent dans la version initiale doit donc être retiré ou remplacé par une statistique officiellement documentée.
Ce que l’Instruction N°001-01-2024 change pour les intégrateurs
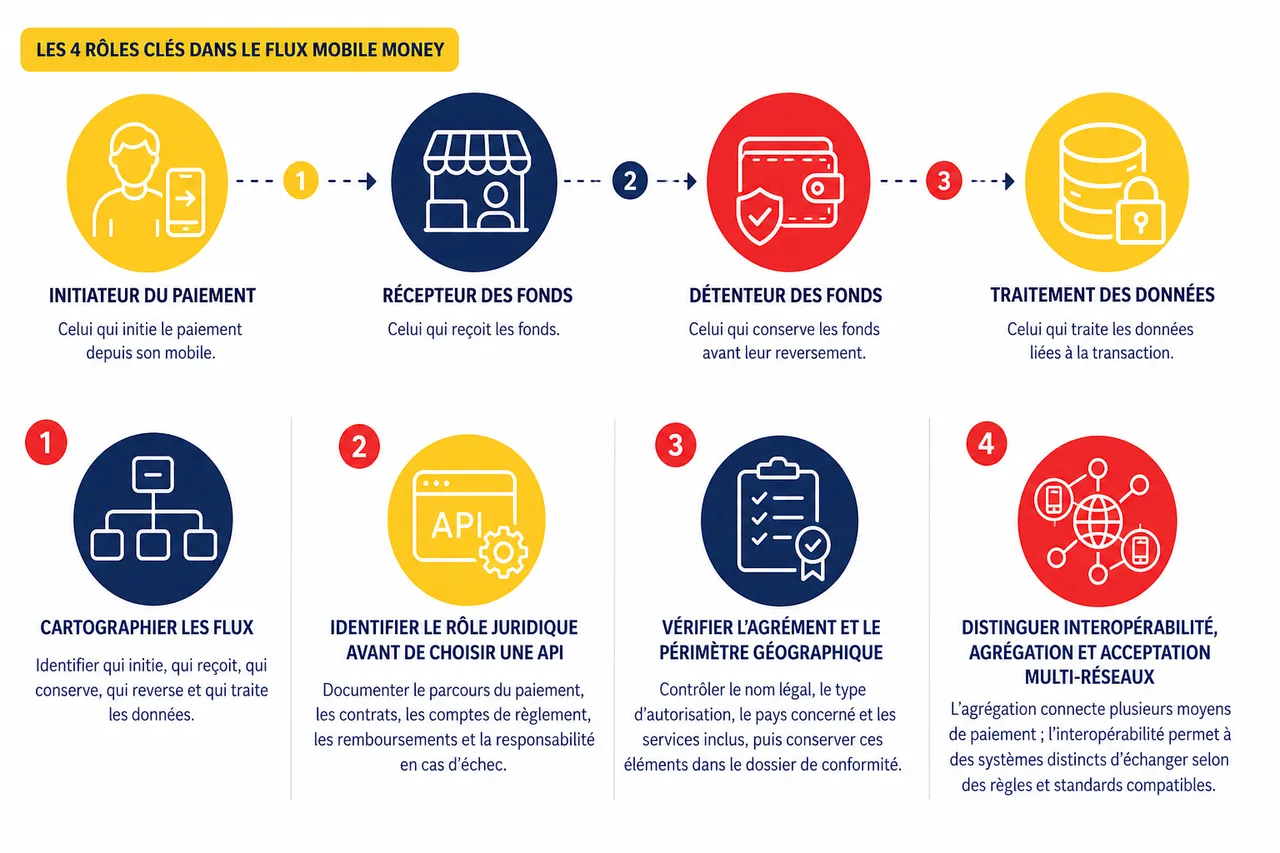
L’Instruction ne concerne pas uniquement les banques. Elle crée un cadre dans lequel les fintechs, les opérateurs spécialisés, les établissements de paiement, les agents et les prestataires technologiques doivent clarifier leur position. Pour une entreprise qui souhaite intégrer le mobile money, le premier réflexe consiste à cartographier les flux: qui initie le paiement, qui reçoit les fonds, qui les conserve, qui les reverse et qui traite les données?
Identifier le rôle juridique avant de choisir une API
Une API peut simplifier une intégration technique, mais elle ne détermine pas à elle seule le statut réglementaire de l’entreprise. Avant la mise en production, il faut documenter le parcours du paiement, les contrats entre acteurs, les comptes de règlement, le traitement des remboursements et la responsabilité en cas d’échec.
Vérifier l’agrément et le périmètre géographique
Un partenaire autorisé dans un pays ou pour un service donné ne couvre pas automatiquement tous les autres marchés de l’UEMOA. L’entreprise doit vérifier le nom légal de l’entité contractante, le type d’autorisation, le pays concerné et les services réellement inclus, puis conserver ces éléments dans son dossier de conformité.
Distinguer interopérabilité, agrégation et acceptation multi-réseaux
L’agrégation permet de connecter plusieurs moyens de paiement depuis une même interface, tandis que l’interopérabilité désigne la capacité de systèmes distincts à échanger selon des règles et standards compatibles. Une plateforme qui propose plusieurs opérateurs ne doit donc pas présenter automatiquement cette fonctionnalité comme une interopérabilité réglementaire complète.
Impacts pratiques pour les entreprises, e-commerçants et développeurs
Pour un entrepreneur ou un développeur, la conformité à la réglementation BCEAO ne se résume pas à un dossier à remplir. C’est une condition essentielle pour gagner la confiance des clients, éviter les blocages et assurer la croissance de son activité en ligne. Concrètement, il faut construire un parcours de paiement traçable, documenter les responsabilités et tester les scénarios d’échec avant l’ouverture au public.
- Cartographier les flux et les responsabilités. Le schéma doit montrer le rôle du client, du site marchand, de l’agrégateur, de l’opérateur et du compte de règlement. Cette cartographie permet de savoir qui vérifie l’identité, qui traite une contestation et qui doit notifier un incident.
- Mettre en place un dispositif KYC proportionné. Les données collectées doivent répondre à un besoin réglementaire ou opérationnel clairement identifié. Les équipes doivent savoir quoi faire lorsqu’un document est expiré, lorsqu’un nom ne correspond pas au compte ou lorsqu’une opération paraît inhabituelle.
- Sécuriser l’intégration technique. Les clés API doivent rester côté serveur, les notifications doivent être authentifiées et les montants confirmés auprès de la plateforme avant la livraison d’un produit. Les journaux techniques doivent permettre de reconstituer une transaction sans exposer inutilement les données personnelles.
- Préparer le rapprochement comptable. Chaque paiement doit pouvoir être relié à une commande, un statut, un montant, des frais et un versement. Un rapprochement quotidien réduit les erreurs entre le tableau de bord du prestataire et la comptabilité de l’entreprise.
- Organiser la réponse aux incidents. Une procédure écrite doit préciser qui suspend une clé, qui informe les clients, qui ouvre un ticket auprès du partenaire et qui conserve les preuves. Les tests doivent couvrir les doubles notifications, les paiements débités mais non confirmés, les remboursements et les indisponibilités réseau.
Les conséquences d’un manquement peuvent être sévères:
- Blocage opérationnel. Une activité peut être interrompue lorsqu’un partenaire suspend un compte ou lorsqu’un contrôle révèle une anomalie dans les flux. La prévention passe par un dossier de conformité à jour et par un moyen de paiement de secours lorsque le modèle économique le justifie.
- Risque financier. Les erreurs de rapprochement, les remboursements non suivis et les transactions contestées peuvent créer des pertes directes. La séparation des responsabilités et l’archivage des preuves facilitent l’analyse et limitent les litiges.
- Risque commercial et réputationnel. Une expérience de paiement instable réduit la conversion et peut faire perdre la confiance des clients. Un support accessible, des messages d’erreur clairs et une résolution rapide des incidents contribuent autant à la fiabilité perçue que la technologie elle-même.
Intégrer une solution comme kkiapay permet de réduire la complexité technique de cette chaîne. La plateforme propose aux entreprises d’Afrique de l’Ouest une intégration de paiements par mobile money, carte bancaire et Wave, avec des outils destinés aux e-commerçants et aux développeurs. Elle peut ainsi centraliser plusieurs moyens de paiement, faciliter le suivi des transactions et contribuer à une expérience plus fluide, sous réserve de vérifier le périmètre réglementaire du service et les responsabilités contractuelles.
Les témoignages d’utilisateurs cités dans la version initiale illustrent la simplicité recherchée par les marchands, notamment le paiement par lien et l’utilisation sur plusieurs environnements. Ils ne permettent toutefois pas de confirmer une réduction générale de 30 % du temps consacré à la conformité ni une hausse moyenne du taux de conversion. Ces résultats doivent être présentés comme des performances propres à une entreprise lorsqu’ils sont accompagnés d’une mesure et d’un contexte vérifiables.
Point de vigilance: une solution de paiement peut faciliter l’intégration et certains contrôles techniques, mais elle ne transfère pas automatiquement toutes les obligations de l’e-commerçant. Le contrat doit préciser le KYC, la conservation des données, les remboursements, les réclamations, la gestion des incidents et la répartition des responsabilités.
Les exigences souvent oubliées dans un projet mobile money
La protection des données au-delà du KYC
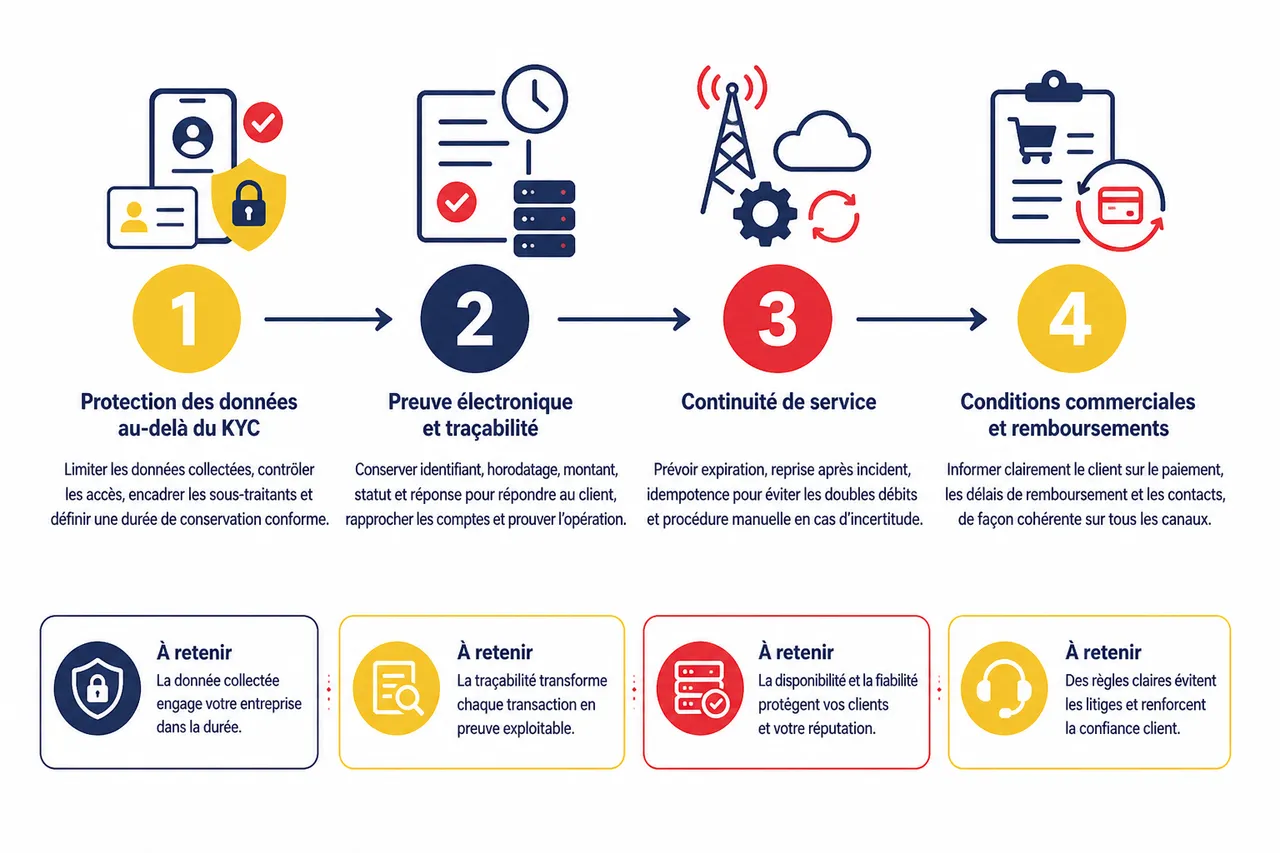
Collecter une pièce d’identité ou un numéro de téléphone crée une responsabilité durable sur les données traitées. L’entreprise doit limiter les informations demandées, contrôler les habilitations, encadrer les sous-traitants et définir une durée de conservation compatible avec ses obligations légales et comptables.
La preuve électronique et la traçabilité
Un identifiant de transaction, un horodatage, le montant, le statut et la réponse du prestataire doivent être conservés de façon exploitable. Cette traçabilité aide à répondre à un client, à rapprocher les comptes et à démontrer le déroulement d’une opération lors d’un audit ou d’un litige.
La continuité de service
Les paiements mobiles dépendent des réseaux télécoms, des opérateurs et des plateformes techniques. Une architecture sérieuse prévoit des délais d’expiration, une reprise après incident, des mécanismes d’idempotence pour éviter les doubles débits et une procédure manuelle lorsque le paiement reste incertain.
Les conditions commerciales et les remboursements
Le client doit savoir quand une commande est considérée comme payée, dans quel délai un remboursement est traité et comment contacter le support. Ces règles doivent être cohérentes entre le site, les messages transactionnels, le tableau de bord marchand et les contrats avec le prestataire.
Conseils pratiques et FAQ sur la conformité mobile money en 2026
Rester conforme à la réglementation BCEAO sur le mobile money demande une veille active et des choix technologiques éclairés. La meilleure approche consiste à transformer les exigences en contrôles récurrents, plutôt qu’à attendre un audit ou un incident pour réunir les documents.
- Tenir un registre réglementaire. Conservez les textes applicables, les autorisations des partenaires, les contrats, les procédures KYC et les comptes rendus d’incidents dans un espace versionné. Une revue trimestrielle permet de repérer les changements de périmètre ou les nouvelles échéances.
- Auditer le parcours de paiement. Testez régulièrement un paiement réussi, un échec, un remboursement, une contestation et une notification tardive. Chaque scénario doit avoir un propriétaire, un délai de résolution et une preuve de clôture.
- Évaluer les prestataires avant l’intégration. Demandez l’identité de l’entité contractante, son statut réglementaire, ses dispositifs de sécurité, ses engagements de disponibilité et son processus de gestion des incidents. Pour kkiapay comme pour tout autre partenaire, cette vérification doit correspondre au pays et au service visés.
- Former les équipes. Le support client, la finance, le développement et le marketing doivent connaître les règles de base: ne jamais demander un code secret par message, ne pas livrer sur une simple capture d’écran et escalader immédiatement une anomalie de transaction.
Quelles étapes pour obtenir un agrément BCEAO ?
La démarche dépend du service envisagé et du statut de l’entreprise. Elle comprend généralement la préparation d’un dossier juridique, financier, technique et organisationnel, son dépôt auprès de la structure compétente, puis l’examen du dispositif de gouvernance, de gestion des risques, de sécurité et de protection des utilisateurs. Le dossier doit être préparé avec un conseil connaissant le cadre de l’UMOA, car un agrément d’établissement de paiement ne couvre pas nécessairement toutes les activités de monnaie électronique.
Un e-commerçant doit-il demander lui-même un agrément ?
Pas automatiquement. Un marchand qui vend ses propres biens ou services peut généralement s’appuyer sur un prestataire habilité, mais cette qualification dépend de la manière dont les fonds sont collectés, conservés et reversés. Il faut analyser le montage contractuel et le parcours financier avant le lancement.
La sécurité des transactions est-elle garantie ?
Aucune technologie ne supprime totalement le risque. La sécurité repose sur plusieurs couches: authentification, chiffrement, gestion des clés, surveillance des opérations, limitation des accès, tests d’incident et information des utilisateurs. L’entreprise doit également vérifier que son propre site respecte les bonnes pratiques, car une faille dans son environnement peut compromettre un paiement pourtant traité par un prestataire autorisé.
L’interopérabilité est-elle obligatoire dans tous les cas ?
La réponse dépend du service et du rôle de l’acteur. L’agrégation de plusieurs moyens de paiement, l’acceptation de différents opérateurs et l’interopérabilité au sens strict ne sont pas des notions équivalentes. Il faut donc se reporter au texte applicable, aux spécifications du service et aux engagements du partenaire plutôt que présenter toute intégration multi-réseaux comme une obligation générale.
Quelles obligations de reporting s’appliquent ?
Les obligations varient selon le statut et le service fourni. Elles peuvent concerner les opérations, les incidents, les réclamations, les risques, la lutte contre le blanchiment et la qualité de service. L’entreprise doit demander au prestataire une matrice claire indiquant les données produites, la fréquence, le destinataire et la durée de conservation.
Checklist avant mise en production: validez le statut du partenaire, documentez les flux, testez les statuts de paiement, protégez les clés API, préparez les remboursements, définissez le support et conservez les preuves de chaque opération.
Ressources officielles et données à surveiller en 2026
La source prioritaire reste la BCEAO, notamment l’Instruction N°001-01-2024, les avis relatifs à la période de mise en conformité et les rapports sur les services financiers numériques. Les publications périodiques de la Banque Centrale permettent de suivre l’évolution de l’accès, de l’usage et de l’offre dans l’UEMOA, tandis que les rapports de la GSMA donnent une lecture internationale des tendances du mobile money.
- Instruction N°001-01-2024 de la BCEAO: elle définit les conditions et modalités de fourniture des services de paiement dans l’UMOA, ainsi que les règles relatives aux établissements et agents de paiement.
- Rapport BCEAO sur les services financiers numériques dans l’UEMOA: la publication consacrée à l’année 2024, disponible en 2026, documente la progression de l’activité de monnaie électronique, de l’accès et de l’utilisation dans la région.
- Rapport GSMA 2025 sur l’industrie du mobile money: il recense plus de 2 milliards de comptes enregistrés dans le monde et plus de 500 millions d’utilisateurs actifs mensuels en 2024, avec l’Afrique subsaharienne comme principal bassin d’activité.
Ces données doivent être utilisées avec prudence: un compte enregistré n’est pas un utilisateur actif, et une statistique mondiale ou sous-régionale ne décrit pas nécessairement la situation d’un pays précis. Pour une décision commerciale, complétez toujours les tendances générales par les données du marché ciblé, les conditions du partenaire et les textes officiellement applicables.
La conformité BCEAO constitue le socle d’un service de paiement fiable, mais elle doit être traitée comme un processus continu. En s’appuyant sur une cartographie claire des responsabilités, des contrôles techniques, un suivi documentaire et un partenaire adapté comme kkiapay, une entreprise peut proposer le mobile money, les cartes bancaires et Wave avec une expérience plus simple pour ses clients et une meilleure visibilité sur ses opérations.
Avant de lancer ou d’étendre une intégration, vérifiez les textes publiés par la BCEAO, le statut exact de chaque intervenant et les conditions propres au pays concerné. Un audit juridique et technique préalable permettra de distinguer ce qui relève de l’agrément, de l’agent, de l’agrégation ou de la simple acceptation d’un paiement, tout en sécurisant durablement votre activité en ligne.

