Chaque transaction refusée, c’est un client perdu et une réputation écornée. Pourtant, beaucoup de petites entreprises en Afrique de l’Ouest négligent encore des pratiques élémentaires qui protègent leurs paiements en ligne et rassurent leurs acheteurs. Entre mobile money, carte bancaire et solutions comme Wave, sécuriser vos transactions ne demande ni budget colossal ni compétences techniques pointues.
Kkiapay, par exemple, propose une API simple qui intègre ces moyens de paiement tout en renforçant la confiance de vos clients. Dans ce guide, vous découvrirez cinq bonnes pratiques concrètes, souvent ignorées, pour transformer chaque paiement en opportunité de fidélisation.
Comprendre les paiements sécurisés et leur importance en 2026
Un paiement sécurisé, c’est tout un ensemble de protections techniques et organisationnelles conçues pour éviter la fraude, les piratages et la fuite de données sensibles. Cela va du protocole SSL qui chiffre les échanges, à l’authentification des utilisateurs, en passant par le respect des normes internationales de cybersécurité. La nouvelle version de la norme PCI DSS 4.0, pleinement applicable depuis 2025, renforce par exemple les exigences en matière de chiffrement, de contrôle des accès et de surveillance continue des systèmes de paiement, ce qui concerne directement les prestataires mais aussi les marchands qui traitent des données de carte.
Avec la montée en puissance du e-commerce en Afrique de l’Ouest, la digitalisation s’accélère et les risques aussi. Les études récentes sur le e-commerce en Afrique et au Moyen-Orient montrent que les portefeuilles numériques – incluant mobile money et solutions locales – représentent désormais plus de 33 % des paiements en ligne, ce qui élargit le champ des menaces si les transactions ne sont pas correctement encadrées. En 2026, offrir des paiements sécurisés n’est plus un simple atout : c’est un prérequis pour rassurer les clients et bâtir une réputation solide. Les acheteurs veulent des preuves concrètes que leurs données bancaires ou leur mobile money sont entre de bonnes mains avant de valider un achat, qu’il s’agisse de l’affichage d’un cadenas SSL, de la mention de la conformité PCI DSS ou de logos de solutions de confiance comme Kkiapay.
- Des paiements bien sécurisés limitent la fraude et renforcent la confiance du client, ce qui encourage les achats récurrents. Une PME qui affiche clairement ses dispositifs de sécurité (authentification forte, tokenisation, conformité PCI DSS) constate généralement une baisse des abandons de panier et une meilleure conversion, car le client se sent protégé à chaque étape du parcours.
- Le contexte ouest-africain impose d’adapter les solutions : large utilisation du mobile, diversité des moyens de paiement et adoption rapide des innovations locales. La généralisation du mobile money, avec plus d’un milliard de comptes enregistrés en Afrique en 2024 pour une valeur de transactions dépassant 1 100 milliards de dollars, oblige les marchands à penser la sécurité au-delà de la seule carte bancaire et à s’appuyer sur des passerelles capables de gérer ces spécificités, comme Kkiapay.
Les principaux risques liés aux paiements en ligne
Les plateformes de e-commerce en Afrique de l’Ouest doivent faire face à des menaces variées : phishing, vol de données, piratage de comptes ou même perte de confiance des clients. Les cybercriminels innovent en permanence, utilisant des emails de phishing de plus en plus crédibles, des techniques de vol de données bancaires ou des tentatives de falsification de transactions. Les petites entreprises sont même souvent plus ciblées, car elles sont perçues comme moins protégées que les grands groupes. Les rapports de cybermenaces en Afrique montrent par exemple que les pertes liées à la cybercriminalité associée au mobile money ont plus que doublé entre 2024 et 2025, passant d’environ 192 à 484 millions de dollars, ce qui illustre la pression croissante sur les services financiers numériques.
- Phishing et vol de données bancaires
Le phishing et le vol de données bancaires sont des risques majeurs. Un simple oubli de mise à jour sur le site peut exposer le formulaire de paiement aux attaques et compromettre les informations client. Les campagnes de phishing ciblant les utilisateurs de mobile money ou de wallets numériques se multiplient : un SMS ou un message instantané imitant un opérateur télécom ou un prestataire de paiement demande de “valider” un compte, mais redirige vers une page frauduleuse où les identifiants sont capturés. En travaillant avec une passerelle sécurisée comme Kkiapay, qui ne demande jamais d’informations sensibles par email ou SMS, et en formant les équipes à reconnaître ces signaux, les PME réduisent fortement ce type de risque. - Incidents de sécurité et réputation
Un incident de sécurité, même mineur, peut avoir un impact durable sur la réputation et provoquer la fuite de clients. La transparence et la capacité à prouver que chaque transaction est protégée deviennent alors des arguments clés pour rassurer votre audience. Les études sur l’expérience client montrent qu’après une fraude sur carte ou mobile money, plus de 40 % des consommateurs changent de marchand ou de plateforme. Mettre en avant la sécurité des paiements sur votre site, expliquer les mesures prises et proposer des canaux de support réactifs via le tableau de bord Kkiapay peuvent limiter la rupture de confiance en cas d’incident.
- Fraude, piratage et pertes financières
Fraude et piratage entraînent des pertes financières immédiates et abîment durablement l’image de l’entreprise. Dans le secteur du mobile money, les rapports de la GSMA recensent cinq grandes catégories de fraudes, allant de l’usurpation d’identité à la fraude interne. Chacun de ces scénarios peut se traduire par des remboursements coûteux, des litiges prolongés et parfois des sanctions des régulateurs. En paramétrant des limites de montant, des systèmes de détection d’anomalies et des règles de vérification renforcées via une solution comme Kkiapay, les marchands réduisent l’exposition à ces scénarios. - Manque de sensibilisation des équipes
La meilleure technologie ne suffit pas : sensibilisation et prévention au sein des équipes restent essentielles. Une étude européenne sur la mise en œuvre de l’authentification forte DSP2 montre que de nombreuses fraudes proviennent d’erreurs humaines : partage de mots de passe, clics sur des liens douteux, absence de vérification des journaux de transactions. En Afrique de l’Ouest, l’enjeu est similaire : un administrateur qui réutilise le même mot de passe sur plusieurs services ou qui n’active pas l’authentification multifactorielle sur le tableau de bord Kkiapay augmente les risques de compromission. Des sessions de formation courtes mais régulières, illustrées par des cas concrets de fraude mobile money, permettent de faire évoluer les comportements au quotidien.
Bonnes pratiques et technologies pour des paiements sécurisés
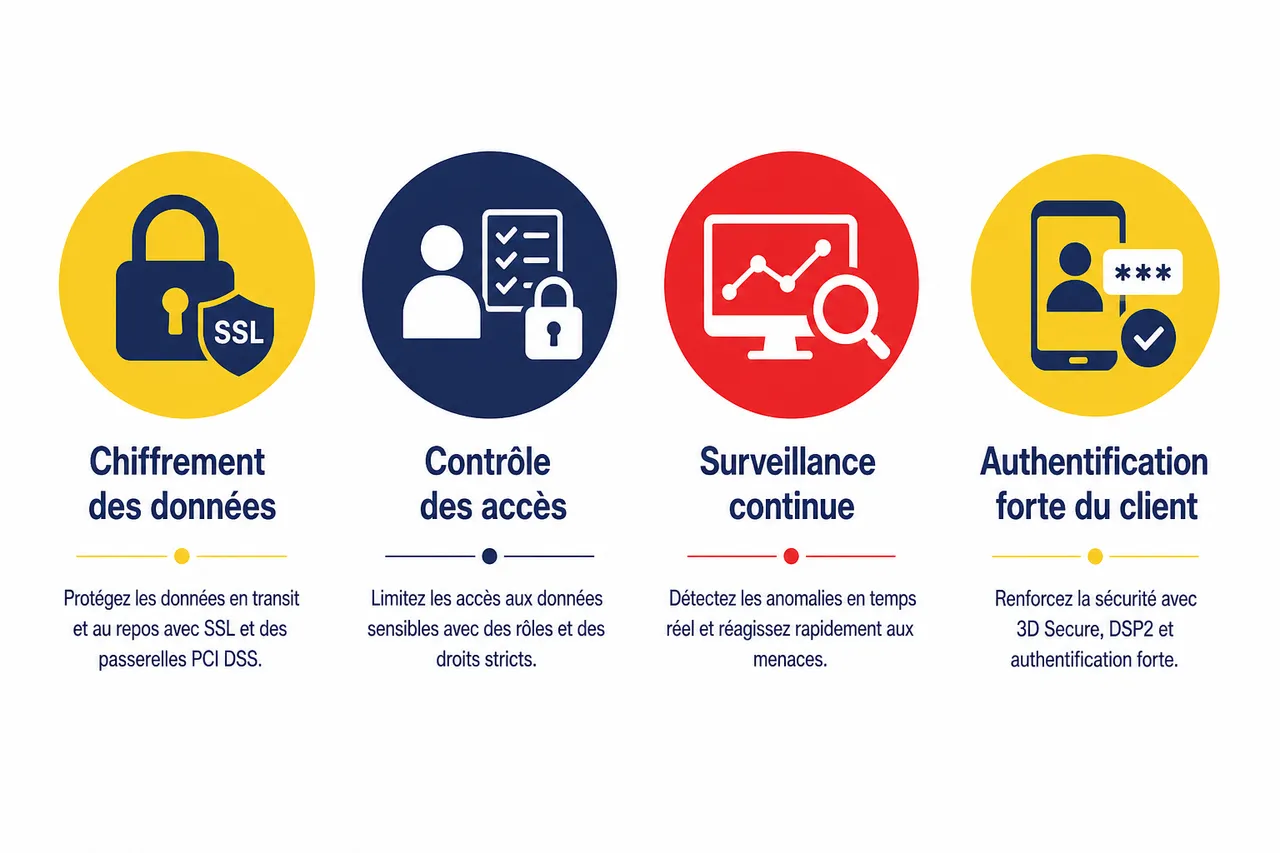
Pour garantir des paiements sécurisés, il ne suffit pas de s’appuyer sur une seule technologie : il faut une approche globale, mêlant outils éprouvés et processus rigoureux. Les dernières normes internationales, comme PCI DSS 4.0 et la directive européenne DSP2 sur l’authentification forte, montrent que la sécurité des paiements repose sur plusieurs couches : chiffrement, contrôle des accès, surveillance continue, authentification forte du client et réduction de l’exposition des données sensibles. Voici les principaux leviers à déployer, en s’appuyant notamment sur des solutions régionales telles que Kkiapay pour orchestrer ces briques sans complexité excessive.
-
SSL et chiffrement des données
Le protocole SSL chiffre toutes les informations échangées entre votre site et vos clients. Indispensable pour tout site qui collecte des données de paiement, un certificat SSL valide évite qu’un pirate puisse intercepter des informations sensibles. En pratique, cela signifie que l’URL de votre page de paiement doit commencer par “https” et afficher un cadenas, que le certificat est renouvelé automatiquement et que les algorithmes de chiffrement utilisés sont à jour. En couplant ce chiffrement de transport avec le chiffrement au repos proposé par des passerelles conformes PCI DSS, comme Kkiapay, les marchands réduisent la surface d’attaque et limitent la valeur des données en cas de compromission de serveurs. -
3D Secure, DSP2 et authentification forte
3D Secure ajoute une étape de vérification lors des paiements par carte. Aujourd’hui, l’authentification forte via code SMS, notification push ou biométrie est la norme en Europe et inspire les bonnes pratiques dans d’autres régions. La directive DSP2 impose que le client valide son identité avec au moins deux facteurs : quelque chose qu’il sait (mot de passe ou code), quelque chose qu’il possède (smartphone) ou quelque chose qu’il est (empreinte digitale, reconnaissance faciale). Les banques et les prestataires qui ont généralisé 3D Secure 2 et la SCA observent une réduction significative de la fraude sur carte. En Afrique de l’Ouest, même si la réglementation varie d’un pays à l’autre, adopter ces mécanismes via Kkiapay permet de filtrer les transactions douteuses et de rassurer les utilisateurs habitués à valider leurs paiements sur leur téléphone. -
Tokenisation et protection des données
En remplaçant les données bancaires par des jetons cryptés, la tokenisation garantit qu’en cas de fuite, les informations volées sont inutilisables. C’est désormais la méthode standard chez les prestataires de confiance, recommandée par le Conseil PCI Security Standards pour limiter l’exposition des numéros de carte complets. Pour une PME, cela signifie qu’aucun numéro de carte n’est stocké dans sa base de données : seule la passerelle (ici Kkiapay) conserve un jeton qui permet de traiter les paiements récurrents ou les remboursements. Cette approche réduit fortement le périmètre de conformité PCI DSS, évite des audits lourds et diminue la responsabilité directe du marchand en cas de cyberattaque. -
Mobile money, portefeuilles numériques et solutions locales
Le mobile money s’est imposé en Afrique de l’Ouest grâce à son accessibilité et à la faible bancarisation dans de nombreux pays. Les chiffres de la GSMA indiquent plus de 81 milliards de transactions de mobile money en Afrique en une année pour une valeur supérieure à 1 100 milliards de dollars, ce qui montre l’ampleur de ce canal de paiement. Des solutions comme Kkiapay permettent d’accepter paiements mobiles, cartes bancaires et Wave, tout en intégrant facilement ces méthodes à votre site ou application via une API unique. Beaucoup d’e-commerçants notent une hausse du taux de conversion après avoir intégré ces outils, car les clients peuvent payer avec le moyen qu’ils utilisent déjà au quotidien, sans créer de compte supplémentaire ni sortir une carte physique.
- Combiner plusieurs technologies dans une approche “défense en profondeur”
Combiner plusieurs technologies augmente la résistance contre les attaques et rassure le client à chaque étape. Un parcours de paiement sécurisé en 2026 s’appuie généralement sur un certificat SSL, une passerelle conforme PCI DSS 4.0 avec tokenisation, une authentification forte pour les paiements carte et des mécanismes de validation adaptés au mobile money (codes USSD, notifications sécurisées). En orchestrant ces briques à travers un acteur comme Kkiapay, les PME évitent de gérer elles-mêmes les détails techniques tout en bénéficiant d’une architecture de sécurité comparable à celle des grandes plateformes. - Solutions pensées pour le marché local
Adopter des solutions pensées pour le marché local, comme Kkiapay ou Wave, c’est répondre concrètement aux attentes de vos clients africains. Ces acteurs intègrent les contraintes des réseaux mobiles, les habitudes de paiement (codes courts, interfaces en langues locales, horaires de disponibilité du support) et les exigences des régulateurs de la région. Par exemple, un client béninois peut initier un paiement mobile money depuis un simple téléphone, recevoir une confirmation instantanée et voir la transaction apparaître dans le tableau de bord Kkiapay du marchand, sans dépendre de systèmes internationaux parfois moins réactifs sur le continent.
Solutions locales pour sécuriser les paiements en Afrique de l’Ouest
Les solutions conçues localement sont souvent plus efficaces, car elles répondent aux réalités du quotidien : taux de bancarisation limité, usage massif du mobile, diversité des habitudes de paiement et contraintes d’infrastructure. Les rapports sectoriels montrent que plus de la moitié des comptes de mobile money enregistrés dans le monde se situent en Afrique, ce qui confirme que la région n’est pas un simple “cas particulier”, mais un marché pilote pour les innovations de paiement. Dans ce contexte, les passerelles locales jouent un rôle clé pour connecter les marchands aux systèmes des opérateurs télécoms et des banques, tout en offrant une interface adaptée aux PME.
-
Kkiapay : une passerelle de paiement adaptée au contexte africain
Kkiapay met à disposition une plateforme entièrement sécurisée, compatible avec le mobile money, les cartes bancaires et Wave. L’intégration rapide, le tableau de bord sécurisé et l’API flexible facilitent la vie des développeurs et entrepreneurs. L’architecture de Kkiapay s’appuie sur des pratiques alignées avec PCI DSS 4.0 et les exigences modernes en matière de chiffrement et de contrôle des accès, ce qui permet aux petites entreprises de bénéficier d’un niveau de sécurité comparable à celui des grands prestataires internationaux. Comme l’explique Junior GANTIN : « Depuis que nous avons commencé à accepter les paiements via Kkiapay, nos taux de conversion ont augmenté car les utilisateurs n’avaient plus besoin de quitter notre site web pour payer. » Pour Éric AGONDJIHOSSOU, la simplicité d’intégration et l’interface intuitive sont de vrais atouts, en plus du fait que le produit est labellisé Bénin, ce qui renforce la confiance des clients sensibles à l’ancrage local. -
Mobile money et Wave : toucher une clientèle plus large en restant sécurisé
Mobile money et Wave sont incontournables pour les zones où l’accès bancaire reste faible. L’authentification est pensée pour s’adapter aux usages locaux, ce qui réduit la fraude et fluidifie l’expérience client : codes de validation sur téléphone, confirmation via USSD ou applications dédiées, limitation de montants selon les profils. Selon plusieurs retours d’expérience, proposer le mobile money permet d’élargir la base d’acheteurs et d’augmenter le chiffre d’affaires de manière significative, en particulier pour les services numériques et les abonnements. Charbel ZINSOU confirme : « Grâce à sa plateforme de paiement, Kkiapay nous permet de rentabiliser nos services sur le plan national à travers une solution de paiement facile à intégrer, 100 % béninoise. » En intégrant Wave et les principaux schémas de mobile money dans une seule API, Kkiapay simplifie la gestion technique tout en centralisant la surveillance des transactions.
- Adoption client et confiance renforcée
Miser sur des solutions locales augmente l’adoption client et la confiance dans le service. Les utilisateurs reconnaissent les noms des opérateurs mobiles qu’ils utilisent déjà et se sentent rassurés de voir ces logos sur la page de paiement, à côté du logo de Kkiapay. Les données de marché montrent que les portefeuilles numériques traitent plus d’un tiers des paiements e-commerce dans certaines régions, ce qui signifie qu’un marchand qui n’offre que la carte bancaire se prive d’une part importante de la demande. En ajoutant le mobile money et Wave via Kkiapay, une PME peut immédiatement élargir sa base de clients fidèles. - Support multicanal et accompagnement sur-mesure
Des outils tels que Kkiapay offrent un support multicanal, une intégration rapide et un accompagnement sur-mesure. Pour un entrepreneur ou un développeur, cela se traduit par une documentation claire, des exemples de code, un back-office permettant de suivre les remboursements et les litiges, et un support capable de répondre rapidement en cas de suspicion de fraude. Dans un environnement où les statistiques de cybermenaces montrent une augmentation constante des attaques, disposer d’un partenaire qui comprend les spécificités locales et aide à interpréter les alertes devient un avantage stratégique.
Nouvelle donne réglementaire et conformité pour les PME en 2026
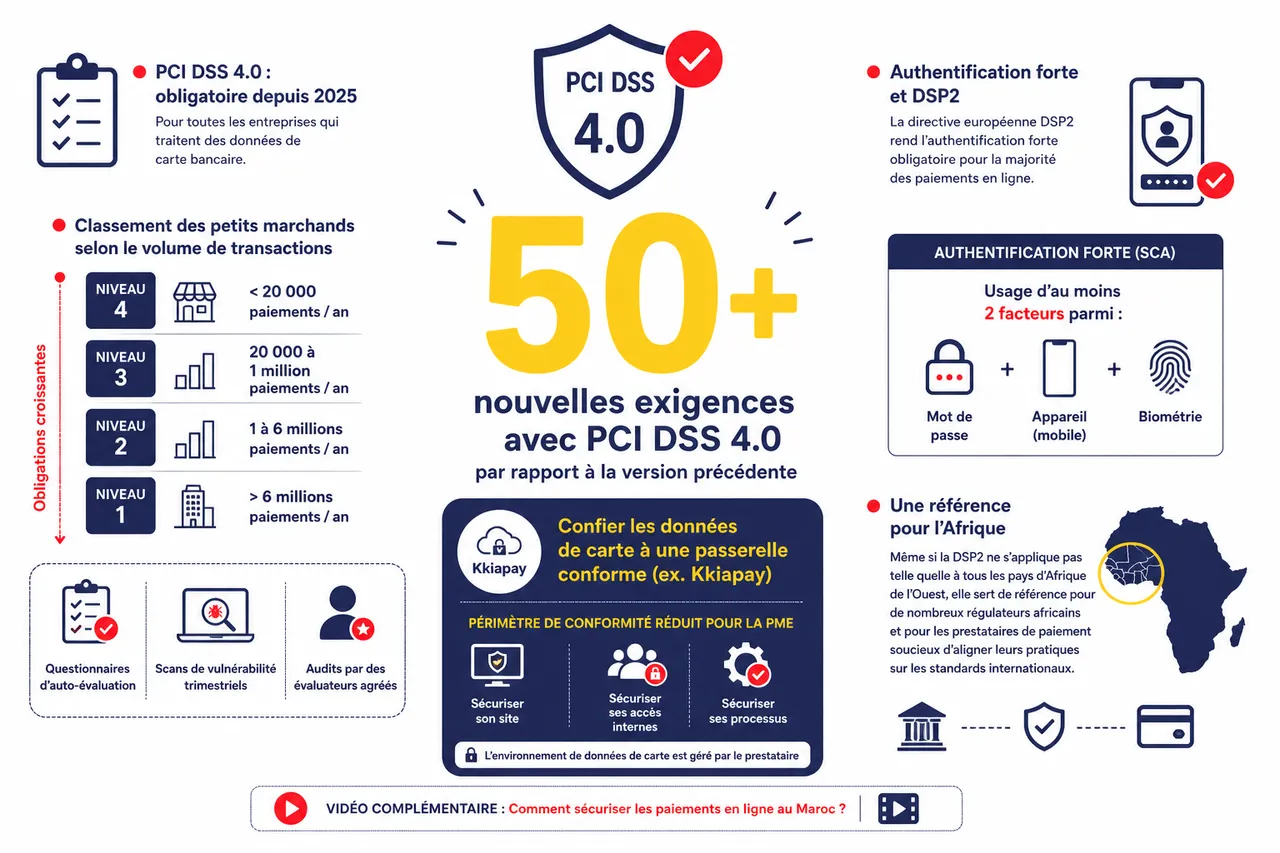
Évolutions des normes PCI DSS 4.0 et impact pour les petites entreprises
Depuis 2025, la version 4.0 de la norme PCI DSS est devenue obligatoire pour toutes les entreprises qui traitent des données de carte bancaire, avec une cinquantaine de nouvelles exigences par rapport à la version précédente. Les petits marchands sont classés selon leur volume de transactions : niveau 4 en dessous de 20 000 paiements par an, niveau 3 entre 20 000 et 1 million, et ainsi de suite, avec des obligations croissantes (questionnaires d’auto-évaluation, scans de vulnérabilité trimestriels, audits par des évaluateurs agréés). En confiant l’hébergement des données de carte à une passerelle comme Kkiapay, conforme aux exigences de haut niveau, une PME réduit son périmètre de conformité : elle se concentre sur la sécurisation de son site, de ses accès internes et de ses processus, tandis que l’environnement de données de carte est géré par le prestataire.
Authentification forte et DSP2 : une référence pour structurer la sécurité
La directive européenne DSP2 a rendu l’authentification forte obligatoire pour la majorité des paiements en ligne, imposant l’usage de deux facteurs parmi mot de passe, appareil et biométrie. Même si cette réglementation ne s’applique pas telle quelle à tous les pays d’Afrique de l’Ouest, elle sert de référence pour de nombreux régulateurs africains et pour les prestataires de paiement soucieux d’aligner leurs pratiques sur les standards les plus protecteurs. Kkiapay s’inspire de ces exigences en intégrant des mécanismes d’authentification forte pour les transactions carte, ce qui permet aux marchands de bénéficier d’un niveau de sécurité comparable à celui du marché européen tout en tenant compte des spécificités locales.
Pourquoi la conformité devient un argument commercial
La conformité aux normes de sécurité n’est plus seulement une contrainte réglementaire : elle devient un argument commercial pour les PME qui veulent rassurer leurs clients et se distinguer de concurrents moins rigoureux. Mentionner la conformité PCI DSS de sa passerelle de paiement, expliquer brièvement le fonctionnement de l’authentification forte et afficher des badges de sécurité reconnus sur son site contribuent à réduire les hésitations au moment du paiement. En Afrique de l’Ouest, où la méfiance vis-à-vis des fraudes en ligne reste élevée, cette transparence peut faire la différence entre une transaction abandonnée et un client fidélisé.
Checklist pratique pour sécuriser ses paiements en ligne
Pour rester serein et ne rien oublier, voici une checklist simple à suivre pour garantir des paiements sécurisés. Chaque point représente une action concrète, applicable à la majorité des sites e-commerce et des services en ligne en Afrique de l’Ouest, et peut être mise en œuvre progressivement pour éviter de surcharger les équipes.
- Installer un certificat SSL valide sur l’ensemble du site
Le certificat SSL doit couvrir toutes les pages où des informations personnelles ou de paiement sont saisies, pas seulement la page de paiement finale. Un renouvellement automatique, l’utilisation de suites de chiffrement modernes et la vérification régulière de l’affichage du cadenas dans le navigateur réduisent les risques de “downgrade” ou de configuration obsolète. En pratique, un marchand peut commencer par des certificats gratuits, puis évoluer vers des certificats étendus selon ses besoins, tout en laissant la passerelle Kkiapay gérer le chiffrement côté serveur. - Choisir une passerelle de paiement reconnue et adaptée au marché (Kkiapay, Wave, etc.)
Une passerelle de paiement reconnue doit offrir une documentation claire, une conformité aux principales normes (PCI DSS, exigences locales) et un historique de disponibilité et de sécurité satisfaisant. Kkiapay, par exemple, fournit une API unique pour les cartes, le mobile money et Wave, ce qui simplifie l’intégration pour les développeurs et limite les erreurs de configuration. En comparant plusieurs solutions, les PME peuvent évaluer non seulement les frais, mais aussi la qualité du support, l’ergonomie du tableau de bord et les dispositifs anti-fraude disponibles. - Activer 3D Secure et l’authentification forte pour tous les paiements par carte
L’activation systématique de 3D Secure pour les paiements carte réduit les transactions frauduleuses et transfère une partie de la responsabilité vers l’émetteur de la carte en cas de litige. Même si certains marchands craignent une baisse de conversion, les données récentes montrent qu’avec les nouvelles versions de 3D Secure, l’impact est limité lorsque les parcours sont bien conçus. En paramétrant correctement ces options dans le tableau de bord Kkiapay et en testant l’expérience sur différents appareils, les PME peuvent trouver un équilibre entre sécurité et fluidité, tout en restant alignées sur les meilleures pratiques internationales. - Mettre en place la tokenisation pour protéger les données sensibles
La tokenisation permet de gérer les paiements récurrents, les abonnements ou les paiements en un clic sans stocker les numéros de carte en clair. Dans un modèle où Kkiapay fournit et gère ces jetons, le marchand ne manipule jamais directement les données sensibles, ce qui réduit fortement le risque de fuite de données via son propre système. Cette approche est particulièrement utile pour les services d’abonnement, les plateformes d’e-learning ou les offres de livraison récurrentes, où la répétition des transactions multiplie les occasions de fraude si la sécurisation n’est pas rigoureuse. - Former les équipes à détecter la fraude et à réagir en cas d’incident
La formation doit couvrir la reconnaissance des emails de phishing, la gestion des mots de passe, l’utilisation de l’authentification multifactorielle et les procédures à suivre en cas de suspicion de fraude. Des exemples tirés des rapports de la GSMA et d’Interpol sur les fraudes mobile money en Afrique rendent ces sessions plus concrètes : faux SMS d’opérateurs, demandes de validation inhabituelles, transactions à des heures ou sur des montants atypiques. En définissant un protocole clair – suspendre temporairement les paiements, contacter le support Kkiapay, informer les clients concernés – les PME peuvent réagir rapidement et limiter l’impact d’un incident. - Planifier des audits de sécurité réguliers, au minimum chaque trimestre
Les audits ne doivent pas être réservés aux grandes entreprises. Un contrôle trimestriel des journaux de transactions, des droits d’accès au tableau de bord Kkiapay, des mises à jour du site et des plugins suffit souvent à détecter des failles simples mais dangereuses. Les niveaux de conformité PCI DSS pour les petits marchands prévoient d’ailleurs des scans de vulnérabilité périodiques et des auto-évaluations structurées. En intégrant ces audits dans le calendrier de l’entreprise, la sécurité devient une routine plutôt qu’une réaction à une crise. - Proposer le mobile money pour élargir la clientèle et sécuriser les transactions
Proposer le mobile money permet de toucher les clients non bancarisés ou ceux qui préfèrent ne pas utiliser leur carte sur Internet. Les comptes de mobile money actifs en Afrique se comptent désormais par centaines de millions, et une partie croissante des paiements du quotidien passe par ce canal. En offrant ce moyen de paiement via Kkiapay, les marchands réduisent les barrières à l’achat, tout en bénéficiant des mécanismes d’authentification et de contrôle déjà mis en place par les opérateurs mobiles et la passerelle. - Afficher clairement sur le site les mesures de sécurité et les logos de confiance
Les clients veulent savoir comment leurs données sont protégées avant de saisir leurs coordonnées de paiement. Afficher le logo de Kkiapay, préciser que les transactions sont traitées via une passerelle conforme PCI DSS, mentionner l’usage de l’authentification forte et du chiffrement, et expliquer brièvement ces dispositifs dans une page dédiée ou une FAQ rassure les utilisateurs. Les études sur l’e-commerce montrent que ces éléments visuels réduisent les abandons de panier, en particulier lors de la première commande.
- Une checklist comme outil de pilotage continu
Une checklist simple réduit les oublis et protège efficacement vos transactions. Elle permet de suivre l’état de la sécurité (certificat à jour, formation récente, audits réalisés, options anti-fraude activées dans Kkiapay) et d’identifier rapidement les points à améliorer. En la révisant régulièrement, la PME s’assure que la sécurité progresse au même rythme que son activité. - La sécurité des paiements comme processus vivant
La sécurité des paiements est un processus continu, à adapter régulièrement selon l’évolution des risques et des réglementations. Les rapports annuels sur les cybermenaces en Afrique et les mises à jour des normes PCI DSS fournissent des repères pour ajuster les pratiques : nouvelles exigences d’authentification multifactorielle, durcissement des règles de mots de passe, meilleure gestion des scripts sur les pages de paiement. En restant à l’écoute de ces évolutions et en s’appuyant sur un partenaire comme Kkiapay, les PME peuvent maintenir un niveau de protection élevé sans se perdre dans la complexité technique.
Tableau récapitulatif des mesures clés de sécurisation des paiements
| Mesure | Objectif principal | Impact concret pour une PME en Afrique de l’Ouest | Rôle de Kkiapay |
|---|---|---|---|
| Certificat SSL et chiffrement | Protéger les données en transit entre le client et le site | Réduit le risque d’interception de données et rassure visuellement les clients (cadenas, https) | Intègre le chiffrement sur les pages de paiement hébergées et sécurise les échanges avec l’API |
| 3D Secure et authentification forte | Diminuer la fraude sur les paiements carte | Limite les transactions non autorisées et améliore la confiance dans les achats en ligne | Active 3D Secure pour les cartes et gère les étapes d’authentification dans le flux de paiement |
| Tokenisation des données de carte | Réduire l’exposition des numéros de carte complets | Simplifie la conformité PCI DSS et minimise l’impact potentiel d’une fuite de données | Génère et gère les jetons pour les paiements récurrents et les remboursements |
| Intégration du mobile money et de Wave | Élargir la base de clients et s’adapter aux usages locaux | Permet de capter les utilisateurs non bancarisés et d’augmenter les taux de conversion | Offre une API unique pour les principaux schémas de mobile money et Wave, avec suivi centralisé |
| Formation et audits de sécurité | Prévenir les erreurs humaines et détecter les failles | Réduit les incidents liés à la négligence et améliore la réactivité en cas de suspicion de fraude | Fournit des indicateurs dans le tableau de bord (journal des transactions, alertes) pour soutenir les audits |
Questions fréquentes sur les paiements sécurisés en Afrique de l’Ouest
Un petit site e-commerce doit-il vraiment se soucier de PCI DSS ?
Oui, même les sites qui traitent un faible volume de transactions sont concernés par les exigences de sécurité liées aux paiements carte. La bonne nouvelle est qu’en confiant la collecte des données de carte à une passerelle conforme PCI DSS comme Kkiapay, le marchand réduit son périmètre de responsabilité et se concentre sur des mesures plus simples : sécurisation de son site, gestion des accès et sensibilisation des équipes.
Le mobile money est-il plus sûr que la carte bancaire ?
Le mobile money n’est ni automatiquement plus sûr ni plus risqué que la carte : sa sécurité dépend des mécanismes d’authentification et des habitudes des utilisateurs. Les statistiques montrent une hausse des fraudes liées au mobile money lorsque les utilisateurs partagent leurs codes ou répondent à des messages frauduleux. En passant par une passerelle comme Kkiapay, qui s’intègre aux systèmes des opérateurs et applique des contrôles supplémentaires, les marchands peuvent réduire ces risques tout en tirant parti de la popularité du mobile money.
Comment expliquer simplement la sécurité des paiements à ses clients ?
Une approche efficace consiste à résumer les principaux dispositifs dans une page dédiée : chiffrement des données, passerelle conforme PCI DSS, utilisation de l’authentification forte, absence de stockage local des numéros de carte et intégration de solutions de confiance comme Kkiapay. En utilisant des exemples concrets – comme la validation des paiements carte via un code sur téléphone ou l’utilisation de mobile money sans partage de code – les PME rendent la sécurité plus tangible et rassurante pour leurs clients.
Mettre en place des paiements sécurisés, c’est bien plus qu’une obligation technique : c’est un gage de sérieux et de confiance pour vos clients. En adoptant des solutions robustes et locales comme Kkiapay, vous protégez votre activité tout en offrant une expérience fluide et rassurante. Si la sécurité des paiements était autrefois réservée aux grandes entreprises, elle est aujourd’hui accessible à toutes les PME d’Afrique de l’Ouest. Prenez le temps de sécuriser chaque étape du parcours d’achat : vos clients le remarqueront, et votre croissance en ligne n’en sera que plus durable.